
Skip to content

BullWall:香港企業點樣補上勒索軟件防線的最後一公里?

BullWall 2026 勒索軟件韌性報告橫幅

對香港企業嚟講,勒索軟件已經唔只係「檔案被加密」咁簡單。一旦檔案伺服器、共享資料夾、虛擬化環境或者備份系統受影響,影響可以即時擴大到日常營運、客戶服務、供應鏈同合規工作。即使公司已經部署防火牆、端點偵測與回應(EDR)同備份方案,都唔代表可以完全避免攻擊成功。

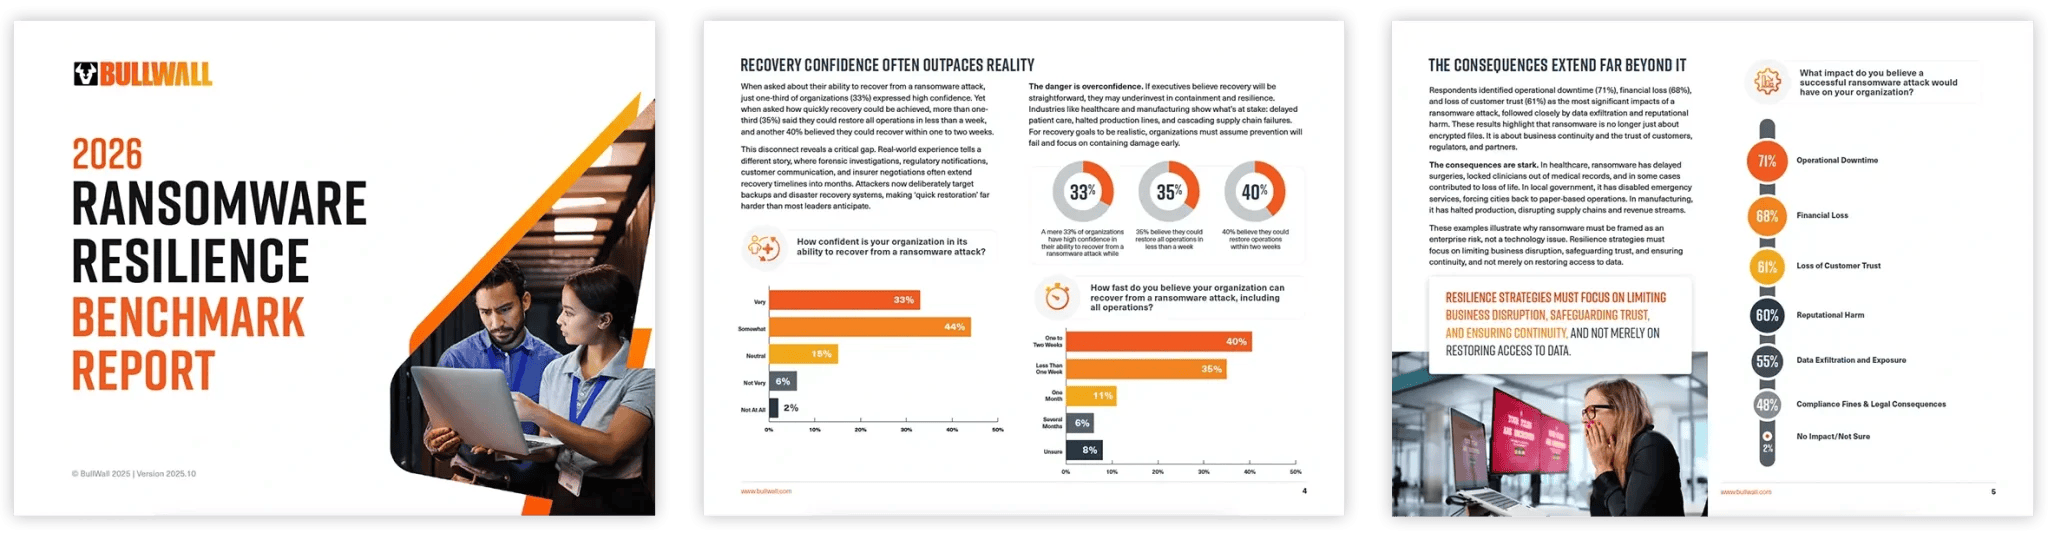
BullWall 的 2026 年勒索軟件韌性基準報告提醒企業:防禦工具做得好,仍然要問一個更實際嘅問題——如果攻擊者真係入到嚟,團隊可唔可以及時限制損害、確認環境安全,再有把握地恢復服務?對資源有限嘅香港中小企,呢個問題尤其值得提早處理。

點解有備份,仍然未必代表有韌性?

備份係復原策略的重要一環,但備份本身唔會自動阻止正在發生嘅加密活動。攻擊者可能先取得帳戶憑證,再透過遠端存取或被入侵的系統橫向移動,最後集中攻擊檔案伺服器及備份環境。即使資料可以還原,企業仍然要處理事故調查、清除入侵途徑、驗證備份完整性、重設帳戶權限,以及向客戶和管理層交代等工作。

BullWall 公開的 2026 年報告指出,受訪機構之中,有 27% 表示過去兩年曾至少遇到一次勒索軟件攻擊;曾受攻擊的機構中,20% 遭遇雙重或三重勒索。報告亦指出,停運、財務損失及客戶信任流失都係企業關注的主要後果。呢啲數字唔代表每間香港公司都會遇到相同風險,但清楚說明只靠「有買安全工具」或者「有做備份」並不足夠。

由預防走到即時遏制

傳統防禦主要希望喺攻擊開始前攔截威脅,例如減少釣魚風險、修補漏洞、使用多重驗證,以及監察端點異常。呢啲措施仍然非常重要;問題係,當攻擊者避過部分防線之後,企業仲需要一套可以快速識別正在發生的惡意加密行為、限制影響範圍並支援後續調查的應變流程。

BullWall 將勒索軟件遏制定位為現有防禦架構以外的一層補強。其相關方案重點係偵測攻擊進行中的行為,並協助隔離或限制受影響的資料環境,減少攻擊擴散的機會。企業評估時應確認實際支援的作業系統、檔案服務、虛擬化平台、偵測條件、隔離方式及管理流程,唔好單憑「自動化」或「即時」等字眼就假設所有環境都會有相同效果。

香港 IT 團隊可以點樣開始?

1. 先畫出關鍵資料路徑

列出財務系統、客戶資料、共享檔案、ERP、虛擬機及備份所在位置,再確認邊啲帳戶有管理權限、邊啲系統可以互相連接。唔少事故之所以擴大,係因為權限過闊、服務帳戶長期未檢視,或者關鍵伺服器未納入同一套監察流程。

2. 測試復原時間,而唔係只看備份成功紀錄

定期進行還原演練,量度實際恢復時間,並檢查備份是否有獨立權限、不可變更副本或離線副本。演練要包括「管理員帳戶已被入侵」等情境,否則可能高估事故期間可用的復原能力。

3. 定義觸發後的行動

當系統出現大量檔案改寫或其他可疑活動時,邊個負責確認、隔離、通知管理層、聯絡服務供應商,以及批准恢復?事前定好責任人、聯絡方式同升級流程,可以減少危機期間的混亂。

4. 將安全工具放入同一個應變計劃

防火牆、EDR、身份管理、備份、日誌平台及遏制方案應該互相配合,而唔係各自運作。採購時可要求供應商示範真實工作流程:警報點樣產生、邊啲操作會自動執行、誤報點處理、事件紀錄點匯出,以及點樣同現有 SOC 或 IT 服務台交接。

採購前要問的問題

  • 方案會監察哪些伺服器、檔案分享及虛擬化環境?有冇不支援的系統或限制?
  • 偵測到可疑加密後,系統會自動做甚麼?哪些操作需要管理員批准?
  • 會否與現有 EDR、SIEM、備份及事件管理流程整合?
  • 可否提供測試環境或概念驗證,量度偵測時間、誤報及對正常工作負載的影響?
  • 授權如何計算?是否按伺服器、容量、站點或其他方式收費?支援和事故應變服務涵蓋甚麼?

重點:由「希望唔會中招」變成「出事都控制到」

香港企業唔需要因為勒索軟件風險而推倒現有安全架構,但值得檢查架構有冇處理「預防失敗之後」的能力。備份幫助恢復資料,端點及網絡防禦幫助降低入侵機會,而快速遏制和清晰的應變流程,則有助縮細事故範圍、減少停機時間。評估 BullWall 或同類方案時,應以自家系統、復原目標和實測結果作決定,先至可以將網絡安全投資轉化成真正的營運韌性。

為什麼 CAF 4.0 需要勒索軟體為先的思維模式——以及 BullWall 如何實現這一點

網路評估框架 (CAF) 4.0 深度解析

為什麼應對「勒索軟件」是達成合規與網路韌性的核心?

導言:CAF 4.0 的新標準

英國最新的 網路評估框架 (Cyber Assessment Framework, CAF) 4.0 已顯著提高了網路韌性的門檻。它要求基礎設施服務供應商的管理層證明,他們不僅了解當前的攻擊行為,更具備在關鍵業務受損前,偵測、阻止並從中恢復的能力。

在眾多威脅中,勒索軟件引發的大規模加密始終是監管機構與企業最關注的焦點。這正是 BullWall 為您的安全架構提供獨特價值的地方。

CAF 4.0 給管理層的挑戰

CAF 4.0 不僅僅是一份合規清單。監管機構正在尋找證據,證明組織能夠抵禦現實且具高影響力的威脅,並維持基本功能的運行。

  • 傳統的預防工具雖然重要,但並非設計用於在加密開始時「即時阻止」。
  • 如果沒有有效的控制與封鎖層,勒索軟件可在幾分鐘內從單個端點演變成整體的營運危機。

BullWall 如何對應 CAF 的核心目標

BullWall 專注於框架中最關鍵的環節:在勒索軟件影響基本服務之前將其阻止。

目標 A:管理網路安全風險

A2.b 了解威脅:CAF 要求董事會展示其減輕現實攻擊行為的能力。BullWall 通過針對最普遍的勒索軟件情境提供主動保護,將理論轉化為實踐。

目標 B:防禦網路攻擊

B4.c 惡意代碼預防:即時偵測並停止勒索軟件的加密嘗試,自動隔離受感染的用戶或端點,防止病毒在網絡中蔓延。

B5.a 限制攻擊影響:在發生大規模加密前制止勒索軟件,保護關鍵營運數據,確保服務不中斷。

目標 C:偵測網路安全事件

C2.a 記錄與監控:生成詳盡的勒索軟件活動日誌,提供完整的透明度(誰在何時、哪個系統嘗試加密),協助進行符合監管要求的調查。

目標 D:將事故影響降至最低

D1.a 事故應變:通過隔離受損資產實現自動化應變,提供鑑定級數據以加速復原與監管報告。

CAF 成果與 BullWall 貢獻對照表

CAF 目標成果 BullWall 的貢獻
A2.b 了解威脅 針對現實攻擊行為提供主動保護與防禦實證
B4.c 預防惡意代碼 即時偵測並制止勒索軟件加密動作
B5.a 限制影響 在演變成大規模停機前完成封鎖與隔離
C2.a 記錄與監控 為調查與合規提供詳細的活動日誌
D1.a 事故應變 自動化封鎖資產,縮短應變時間

總結:給管理層的核心建議

CAF 4.0 明確指出:勒索軟件不僅是 IT 問題,更是董事會層級的營運韌性風險。監管機構期望看到的證據是——您能夠在傷害造成前即時阻斷威脅,而非在事後才進行清理。

BullWall 為您提供這份實證,協助企業保護名譽、確保服務持續性,並向監管機構展示您已為最具威脅的攻擊做好了充分準備。

關於 BullWall
BullWall 是一家專注於保護數據和關鍵 IT 基礎設施免受勒索軟件攻擊的網絡安全解決方案供應商,能夠在幾秒鐘內遏制已知和零日勒索軟件的變種,防止數據加密和外洩,是公司企業對抗勒索軟件的最後一道防線。

關於Version 2

Version 2 Digital 是立足亞洲的增值代理商及IT開發者。公司在網絡安全、雲端、數據保護、終端設備、基礎設施、系統監控、存儲、網絡管理、商業生產力和通信產品等各個領域代理發展各種 IT 產品。透過公司龐大的網絡、通路、銷售點、分銷商及合作夥伴,Version 2 提供廣被市場讚賞的產品及服務。Version 2 的銷售網絡包括台灣、香港、澳門、中國大陸、新加坡、馬來西亞等各亞太地區,客戶來自各行各業,包括全球 1000 大跨國企業、上市公司、公用事業、醫療、金融、教育機構、政府部門、無數成功的中小企及來自亞洲各城市的消費市場客戶。

CIS18勒索軟體合規性

透過 BullWall 的自動化圍堵,實現 CIS v8 勒索軟件防禦韌性

CIS 控制措施 v8(CIS Controls v8)為網絡防禦提供了關鍵的路線圖,但它也僅僅是一張地圖。當勒索軟件攻擊執行時,合規性查檢表幾乎無法提供任何保護。關鍵問題變成了:您該如何即時阻止攻擊?

這正是 BullWall 為填補此缺口而生的目的。

BullWall 的勒索軟件圍堵平台專注於一件事:立即阻止進行中的勒索軟件攻擊。透過在未經授權的加密行為開始的瞬間進行偵測與阻止,BullWall 活化了 CIS 控制措施的原則,將指導方針轉化為自動化的即時防禦。它直接支援多項 CIS 安全防護措施,在最關鍵之處強化您的防禦韌性。

控制措施 10:惡意軟件的最後一道防線 (安全防護措施 10.1, 10.4)

CIS 建議部署標準的反惡意軟件解決方案。但如果它們失效了呢?現代的勒索軟件被設計來規避基於特徵碼、甚至是傳統的 EDR 工具。

BullWall 扮演了至關重要的最後一道防線。它專注於未經授權的加密「行為」—— 這是任何勒索軟件的最終目標 —— 從而阻止那些已繞過您邊界和端點預防層的攻擊。這在黑客滲透之後、造成損害之前,提供了一項關鍵的圍堵能力。

控制措施 17:革新事故應變 (安全防護措施 17.3, 17.4, 17.5)

這是 BullWall 提供其最重要價值的地方。典型的勒索軟件事故應變可能需要數小時,這足以讓攻擊擴散。BullWall 將應變時間縮短至數秒。

  • 自動化應變:平台能即時偵測加密行為、識別來源,並隔離受感染的設備以防止橫向移動。
  • 可操作情報:它將即時日誌和警報傳送至 SIEM / SOAR 系統(17.3),並提供關於攻擊來源和目標檔案的鑑識數據,以供事後分析(17.5)。
  • 擬真測試:BullWall 可用於紅隊演練,以驗證您的事故應變計畫是否能真正阻止一場即時的加密事件(17.4)。

控制措施 13:堅守資料保護 (安全防護措施 13.1)

雖然 BullWall 並非資料分類工具,但其主要功能直接保護您最關鍵的資產:資料。透過防止未經授權的加密,BullWall 確保敏感與機密資訊的可用性與完整性,有效阻止攻擊者利用您的資料作為勒索籌碼。

控制措施 18 & 16:驗證與緩解真實世界風險 (間接支援 18.1 及應用程式安全)

滲透測試(18.1): BullWall 讓滲透測試人員能夠驗證您的組織對即時加密攻擊的實際應變能力,超越理論上的漏洞掃描,測試真實世界的防禦韌性。

應用程式安全(16): 如果應用程式的漏洞被利用來發動勒索軟件,BullWall 能確保惡意酬載無法達成其加密檔案的目標,從而減輕衝擊。

總結:BullWall 對 CIS 控制措施的貢獻

CIS 控制措施 BullWall 如何提供更強大的防禦
10 – 惡意軟件防禦 以即時圍堵能力補強 AV/EDR,攔截穿透防線的威脅。
17 – 事故應變 自動化偵測與圍堵,將應變時間從數小時縮短至數秒。
13 – 資料保護 防止敏感和關鍵任務資料遭到未經授權的加密。
16 – 應用程式安全 作為一道安全網,圍堵透過軟件漏洞傳遞的勒索軟件。
18 – 滲透測試 提供一種測試和驗證對即時攻擊應變能力的方法。

從指導方針到主動防禦

遵循 CIS 控制措施是一項基礎目標。然而,真正的安全在於您在攻擊發生時的應變能力。BullWall 將 CIS 的原則轉化為自動化且果斷的行動。

透過提供一個即時、可靠的勒索軟件圍堵層,BullWall 協助您從紙上合規,邁向經過實踐證明的防禦韌性。

關於 BullWall
BullWall 是一家專注於保護數據和關鍵 IT 基礎設施免受勒索軟件攻擊的網絡安全解決方案供應商,能夠在幾秒鐘內遏制已知和零日勒索軟件的變種,防止數據加密和外洩,是公司企業對抗勒索軟件的最後一道防線。

關於Version 2

Version 2 Digital 是立足亞洲的增值代理商及IT開發者。公司在網絡安全、雲端、數據保護、終端設備、基礎設施、系統監控、存儲、網絡管理、商業生產力和通信產品等各個領域代理發展各種 IT 產品。透過公司龐大的網絡、通路、銷售點、分銷商及合作夥伴,Version 2 提供廣被市場讚賞的產品及服務。Version 2 的銷售網絡包括台灣、香港、澳門、中國大陸、新加坡、馬來西亞等各亞太地區,客戶來自各行各業,包括全球 1000 大跨國企業、上市公司、公用事業、醫療、金融、教育機構、政府部門、無數成功的中小企及來自亞洲各城市的消費市場客戶。

網路評估框架

掌握 CAF 4.0:為何勒索軟件圍堵策略勢在必行

英國更新的網絡評估框架(Cyber Assessment Framework, CAF)4.0 提高了網絡韌性的標準。它要求關鍵服務的領導者證明,他們有能力在複雜攻擊造成營運中斷前,及時偵測、阻止並從中恢復。

在現今的威脅環境中,有一種威脅尤為突出:勒索軟件。而這正是 BullWall 為您的資安策略帶來獨特且可衡量優勢之處。

新的現實:在「衝擊範圍」中求存

CAF 4.0 不僅僅是另一項合規性要求,它更是一項直接挑戰,考驗企業抵禦真實、高衝擊威脅的能力。監管機構期望看到證據,證明您有能力應對勒索軟件繞過初始防禦後,開始進行破壞性加密的關鍵時刻。這就是所謂的「衝擊範圍」(Blast Radius),它能在數分鐘內將單一受感染的設備演變成一場營運災難。

傳統的預防工具雖然至關重要,但其設計初衷並非為了阻止正在進行中的加密攻擊。若沒有專門的圍堵層,您將在最關鍵的時刻暴露於風險之中。

BullWall 如何實現可證明的 CAF 4.0 合規性

BullWall 提供高度聚焦的解決方案,在勒索軟件影響您的關鍵服務前就將其阻止,這與 CAF 4.0 的核心成果完全契合。

管理風險與保護服務(目標 A & B)

CAF 4.0 要求您減輕最真實的攻擊者行為所帶來的風險。BullWall 透過主動防禦頭號威脅 —— 勒索軟件,來證明這一點。

  • 阻止惡意加密: 即時偵測並阻止勒索軟件的加密企圖。
  • 限制攻擊影響: 自動隔離受感染的用戶或設備,立即防止攻擊在網絡中擴散,並保護關鍵數據。

精通偵測與事故應變(目標 C & D)

攻擊發生時,分秒必爭。BullWall 提供即時偵測並自動化初始應變,為您的團隊提供快速恢復和報告所需的工具。

  • 識別惡意活動: 立即識別未經授權的加密模式,這是勒索軟件入侵最明確的跡象。
  • 自動化應變: 觸發即時警報並自動隔離威脅,提供鑑識等級的數據,以供符合監管要求的調查和事後審查之用。

BullWall 的貢獻一覽

CAF 成果 BullWall 的直接貢獻
A2.b – 了解威脅 證明能主動減輕主要攻擊行為 —— 勒索軟件所帶來的風險。
B4.c – 預防惡意程式碼 即時偵測並阻止進行中的勒索軟件加密。
B5.a – 限制攻擊影響 在造成大規模中斷前,圍堵勒索軟件攻擊。
C3.b – 偵測惡意活動 識別未經授權的加密行為並觸發即時的自動化應變。
D1.a – 事故應變 自動化圍堵受感染的資產,以加速您的應變流程。
D2.b – 事後審查 提供鑑識數據,為與監管機構的溝通及改善防禦提供資訊。

對領導階層的啟示

CAF 4.0 將勒索軟件從一個 IT 問題,提升為董事會層級的營運韌性風險。監管機構現在期望看到證據,證明您有能力即時圍堵攻擊,而不僅僅是亡羊補牢。

BullWall 正能提供這樣的證明。透過即時偵測並阻止未經授權的加密,BullWall 能:

  • 強化對抗當今最具破壞性威脅的網絡韌性。
  • 提供合規及與監管機構溝通所需的可驗證證據。
  • 保護您提供關鍵服務的能力,並捍衛您的聲譽。

隨著 CAF 4.0 樹立新標準,問題不再是勒索軟件是否會考驗您的防禦,而是您能否及時阻止它。有了 BullWall,答案是肯定的。

關於 BullWall
BullWall 是一家專注於保護數據和關鍵 IT 基礎設施免受勒索軟件攻擊的網絡安全解決方案供應商,能夠在幾秒鐘內遏制已知和零日勒索軟件的變種,防止數據加密和外洩,是公司企業對抗勒索軟件的最後一道防線。

關於Version 2

Version 2 Digital 是立足亞洲的增值代理商及IT開發者。公司在網絡安全、雲端、數據保護、終端設備、基礎設施、系統監控、存儲、網絡管理、商業生產力和通信產品等各個領域代理發展各種 IT 產品。透過公司龐大的網絡、通路、銷售點、分銷商及合作夥伴,Version 2 提供廣被市場讚賞的產品及服務。Version 2 的銷售網絡包括台灣、香港、澳門、中國大陸、新加坡、馬來西亞等各亞太地區,客戶來自各行各業,包括全球 1000 大跨國企業、上市公司、公用事業、醫療、金融、教育機構、政府部門、無數成功的中小企及來自亞洲各城市的消費市場客戶。

BullWall Launches Virtual Server Protection to Combat Ransomware Attacks on VMware Environments

VEJLE, Denmark & WILMINGTON, Del., March 17, 2025 – BullWall, a leading provider of ransomware resilience for critical IT infrastructure, announces the launch of BullWall Virtual Server Protection (VSP) for VMware, a cutting-edge solution designed to safeguard organizations against the escalating threat of ransomware attacks targeting VMware vSphere and ESXi platforms.

As cybercriminals increasingly exploit vulnerabilities in virtual environments, ransomware attacks on VMware ESXi servers have surged, with average ransom demands reaching $5 million per attack in 2024. BullWall VSP is a first-of-its-kind security solution that prevents unauthorized access and encryption attempts on ESXi hosts, ensuring businesses remain resilient against cyber threats.

“The rising number of ransomware attacks on VMware infrastructure is a wake-up call for organizations worldwide,” said Jan Lovmand, BullWall CTO. “With BullWall Virtual Server Protection for VMware, businesses can proactively defend their critical infrastructure against unauthorized access, encryption, and data exfiltration.”

According to the IT Director at a large UK Hospital, “the Bullwall component for VMware ESXi is very impressive and provides immediate protection for one of our biggest concerns – an area of our infrastructure we have been unable to protect until now. The added MFA protection for login on ESXi hosts via SSH provides protection against access and encryption from the outside which we didn’t have and considered a weakness in our defense.”

Key Features of BullWall VSP for VMware

Multi-Factor Authentication (MFA) for SSH logins – Prevents unauthorized access and exploitation of admin privileges.

Real-time threat detection and mitigation – Continuously monitors running processes and files for ransomware activity.

File protection on datastores & virtual disks – Detects and halts critical file encryption and system corruption.

Intruder entrapment technology – Identifies and traps hidden threats attempting to breach server environments.

Automated 24/7 response and remediation – Instantly isolates threats to ensure continuous security.

Seamless integration with security operations – Supports compliance and cyber insurance requirements with immutable access records.

With advanced monitoring and automated remediation, BullWall VSP reduces recovery efforts, lowers cyber insurance costs, and strengthens compliance, making it an essential cybersecurity layer for VMware infrastructures.

With offices in the United States, the United Kingdom and Denmark, BullWall has over 600 customers across 19 countries, helping to put an end to ransomware on a global scale. For more information, visit https://bullwall.com/

About Bullwall
BullWall is a fast-growing international cybersecurity solution provider with a dedicated focus on protecting critical data during active ransomware attacks. We are the only security solution able to contain both known and unknown ransomware variants in seconds, preventing encryption and exfiltration across all data storage types.

About Version 2 Digital

Version 2 Digital is one of the most dynamic IT companies in Asia. The company distributes a wide range of IT products across various areas including cyber security, cloud, data protection, end points, infrastructures, system monitoring, storage, networking, business productivity and communication products.

Through an extensive network of channels, point of sales, resellers, and partnership companies, Version 2 offers quality products and services which are highly acclaimed in the market. Its customers cover a wide spectrum which include Global 1000 enterprises, regional listed companies, different vertical industries, public utilities, Government, a vast number of successful SMEs, and consumers in various Asian cities.
