
Skip to content

強化營運韌性:BullWall 助企業構築勒索軟件的最後防線

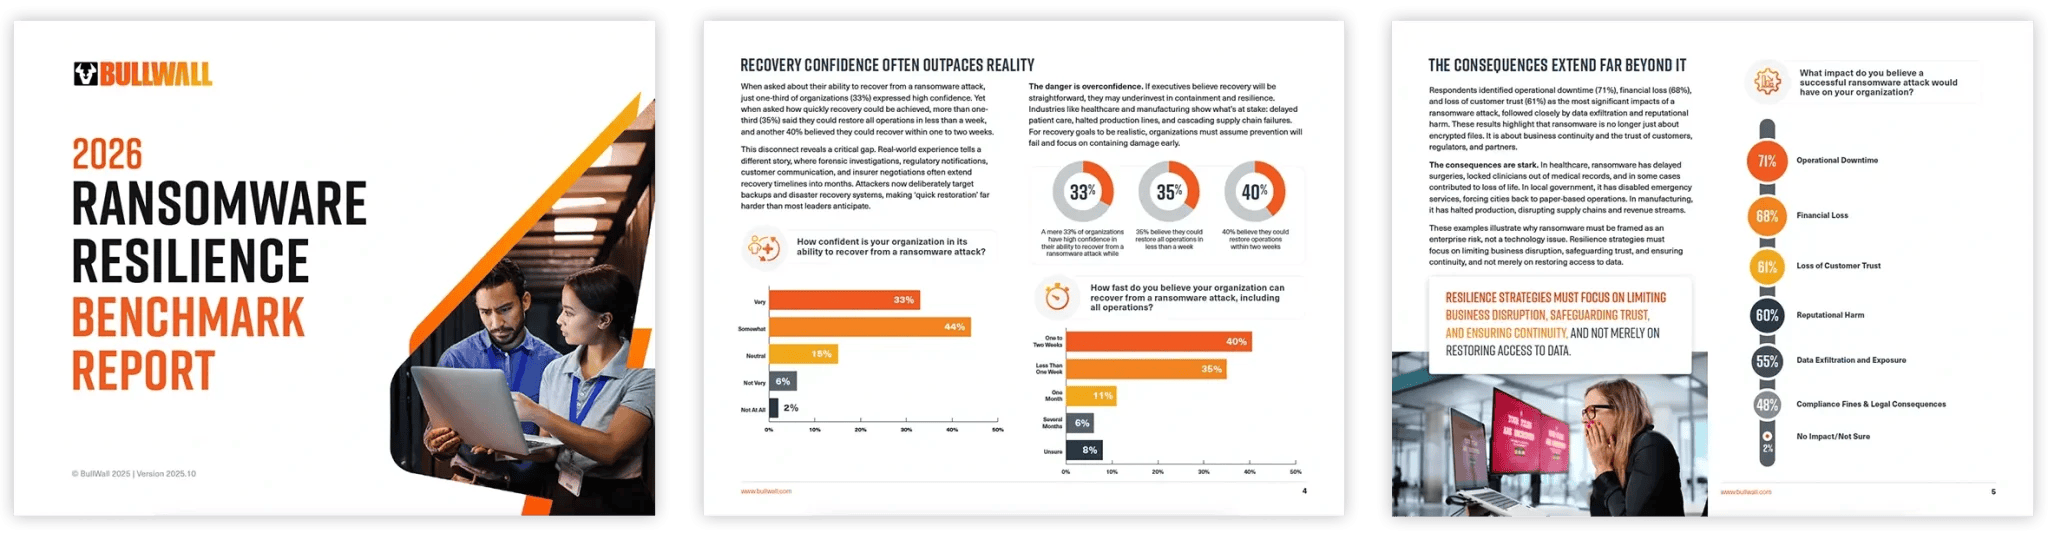
BullWall 2026 勒索軟件韌性報告橫幅

在當今複雜的網路威脅環境下,勒索軟體對企業的威脅早已超越單純的「檔案加密」層次。一旦企業的檔案伺服器、共用資料夾、虛擬化環境或備份系統遭受波及,其破壞力將迅速蔓延至日常營運、客戶服務、供應鏈及合規作業。即使企業已部署新世代防火牆、端點偵測與回應(EDR)及完善的備份方案,亦無法保證能完全抵禦日益刁鑽的攻擊手法。

BullWall 發布的《2026 年勒索軟體韌性基準報告》向企業發出警示:在建構防禦工具之餘,必須直面一個更為嚴峻的現實課題——若攻擊者成功突破周邊防線,資安團隊能否及時限縮損害、確認環境安全,並具備十足把握迅速恢復服務?對於資源相對有限的中小型企業而言,此議題更需及早進行戰略佈局。

備份並非營運韌性的唯一保證

備份固然是災難復原(Disaster Recovery, DR)策略的基石,但其本身無法主動攔截正在進行中的惡意加密行為。現代攻擊者往往先竊取高權限帳戶憑證,再透過遠端存取或已入侵之系統進行橫向移動(Lateral Movement),最終對檔案伺服器與備份環境發動集中攻擊。即便資料最終得以還原,企業仍須耗費鉅額成本進行事故鑑識、阻斷入侵途徑、驗證備份完整性、重設存取權限,並向利害關係人及監管機構進行通報。

該基準報告進一步指出,在受訪機構中,高達 27% 坦言過去兩年內曾遭遇至少一次勒索軟體攻擊;而在受害機構中,更有 20% 面臨雙重甚至三重勒索的困境。營運中斷、鉅額財務損失及客戶信任度重挫,成為企業最為忌憚的後果。這些數據無疑向企業傳遞了一個明確的訊息:單憑「採購資安工具」或「定期執行備份」,已不足以應對當前險峻的威脅態勢。

防禦思維升級:從「被動預防」邁向「即時遏制」

傳統資安架構側重於攻擊發生前的攔截,例如降低社交工程風險、修補系統漏洞、落實多重身分驗證(MFA)及監控端點異常行為。然而,當進階持續性威脅(APT)成功繞過防線後,企業更迫切需要一套敏捷的應變機制,以迅速識別進行中的惡意加密活動、精準隔離受感染範圍,並為後續調查提供支援。

BullWall 將「勒索軟體遏制(Ransomware Containment)」定位為現有資安架構的關鍵補強。其解決方案的核心在於即時偵測攻擊中的異常行為,並自動隔離受感染的數據存取,從根本上阻斷災情擴散。企業在進行技術評估時,應深入檢視方案對現有作業系統、檔案服務協議、虛擬化平台的支援度,以及其偵測邏輯、隔離機制與管理工作流程;切勿僅憑供應商宣稱的「自動化」或「即時性」,便預設其能完美契合所有 IT 環境。

IT 團隊的實務部署指南

1 釐清關鍵資料脈絡與存取路徑

精確盤點財務系統、客戶資料庫、共用檔案、ERP 系統、虛擬主機及備份存放區,並嚴格審查具備管理權限之帳戶及系統間的互連拓撲。諸多重大資安事故的惡化,往往源於權限配置過度寬鬆、服務帳戶(Service Accounts)缺乏定期稽核,或關鍵伺服器未納入統一的監控盲區。

2 驗證實際復原時間(RTO),拒絕紙上談兵

定期實施資料還原演練,精確測量實際所需的復原時間目標(RTO),並嚴格檢驗備份系統是否具備獨立存取權限、不可變更(Immutable)副本或離線儲存架構。演練必須納入「網域管理員權限遭挾持」等極端情境,以避免對災難發生時的復原能力產生錯誤的高估。

3 制定警報觸發後的標準作業程序(SOP)

當系統偵測到大規模檔案篡改或其他可疑行為時,必須明確界定由誰負責查證、執行隔離、通報高階管理層、聯繫第三方服務供應商,以及最終授權服務重啟。事前確立權責劃分、通報矩陣與升級(Escalation)機制,將能極大化減少危機應變期間的混亂與延誤。

4 打造無縫整合的資安應變生態系

防火牆、EDR、身分與存取管理(IAM)、備份系統、日誌分析平台(SIEM)及遏制解決方案應形成協同運作的聯禦體系。在採購評估階段,強烈建議要求供應商展示真實情境下的運作流程:警報的生成機制、自動化的防禦處置、誤報(False Positives)的排除方式、事件日誌的匯出,以及如何與企業現有的資安營運中心(SOC)或 IT 服務台對接。

解決方案採購前的關鍵評估準則

  • 方案的監控範圍是否涵蓋所有關鍵伺服器、檔案共用協議及虛擬化環境?是否存在已知的架構限制?
  • 偵測到異常加密活動後,系統將自動執行哪些阻斷措施?哪些高風險操作仍需管理員手動授權?
  • 解決方案能否與企業現有的 EDR、SIEM、備份系統及事件管理工作流程實現 API 層級的無縫整合?
  • 供應商能否提供概念驗證(PoC),以實測其偵測延遲、誤報率及對常態工作負載的效能衝擊?
  • 軟體授權與計費模式為何(如:按伺服器數量、儲存容量或節點計費)?技術支援與事故應變(IR)服務的涵蓋範疇為何?


總結:從「被動祈禱」轉型為「主動掌控」

面對無孔不入的勒索軟體威脅,企業無須全面推翻現有的資安基礎架構,但必須審慎檢視架構中是否具備「防線遭突破後」的應對韌性。備份機制的價值在於確保資料可恢復性,端點及網路防禦旨在降低遭入侵的機率;而敏捷的遏制技術與嚴謹的應變流程,則是縮小事故損害範圍、最小化停機時間的關鍵所在。在評估 BullWall 或同類解決方案時,企業應以自身的系統架構特性、復原目標及實測數據作為最終決策依據。唯有如此,方能將網路安全投資轉化為守護企業永續營運的真正韌性。

關於 BullWall

BullWall 是一家專注於保護數據和關鍵 IT 基礎設施免受勒索軟件攻擊的網絡安全解決方案供應商,能夠在幾秒鐘內遏制已知和零日勒索軟件的變種,防止數據加密和外洩,是公司企業對抗勒索軟件的最後一道防線。

About Version 2

Version 2 Digital is one of the most dynamic IT companies in Asia. The company distributes a wide range of IT products across various areas including cyber security, cloud, data protection, end points, infrastructures, system monitoring, storage, networking, business productivity and communication products. Through an extensive network of channels, point of sales, resellers, and partnership companies, Version 2 offers quality products and services which are highly acclaimed in the market. Its customers cover a wide spectrum which include Global 1000 enterprises, regional listed companies, different vertical industries, public utilities, Government, a vast number of successful SMEs, and consumers in various Asian cities.

為什麼 CAF 4.0 需要勒索軟體為先的思維模式——以及 BullWall 如何實現這一點

網路評估框架 (CAF) 4.0 深度解析

為什麼應對「勒索軟件」是達成合規與網路韌性的核心?

導言:CAF 4.0 的新標準

英國最新的 網路評估框架 (Cyber Assessment Framework, CAF) 4.0 已顯著提高了網路韌性的門檻。它要求基礎設施服務供應商的管理層證明,他們不僅了解當前的攻擊行為,更具備在關鍵業務受損前,偵測、阻止並從中恢復的能力。

在眾多威脅中,勒索軟件引發的大規模加密始終是監管機構與企業最關注的焦點。這正是 BullWall 為您的安全架構提供獨特價值的地方。

CAF 4.0 給管理層的挑戰

CAF 4.0 不僅僅是一份合規清單。監管機構正在尋找證據,證明組織能夠抵禦現實且具高影響力的威脅,並維持基本功能的運行。

  • 傳統的預防工具雖然重要,但並非設計用於在加密開始時「即時阻止」。
  • 如果沒有有效的控制與封鎖層,勒索軟件可在幾分鐘內從單個端點演變成整體的營運危機。

BullWall 如何對應 CAF 的核心目標

BullWall 專注於框架中最關鍵的環節:在勒索軟件影響基本服務之前將其阻止。

目標 A:管理網路安全風險

A2.b 了解威脅:CAF 要求董事會展示其減輕現實攻擊行為的能力。BullWall 通過針對最普遍的勒索軟件情境提供主動保護,將理論轉化為實踐。

目標 B:防禦網路攻擊

B4.c 惡意代碼預防:即時偵測並停止勒索軟件的加密嘗試,自動隔離受感染的用戶或端點,防止病毒在網絡中蔓延。

B5.a 限制攻擊影響:在發生大規模加密前制止勒索軟件,保護關鍵營運數據,確保服務不中斷。

目標 C:偵測網路安全事件

C2.a 記錄與監控:生成詳盡的勒索軟件活動日誌,提供完整的透明度(誰在何時、哪個系統嘗試加密),協助進行符合監管要求的調查。

目標 D:將事故影響降至最低

D1.a 事故應變:通過隔離受損資產實現自動化應變,提供鑑定級數據以加速復原與監管報告。

CAF 成果與 BullWall 貢獻對照表

CAF 目標成果 BullWall 的貢獻
A2.b 了解威脅 針對現實攻擊行為提供主動保護與防禦實證
B4.c 預防惡意代碼 即時偵測並制止勒索軟件加密動作
B5.a 限制影響 在演變成大規模停機前完成封鎖與隔離
C2.a 記錄與監控 為調查與合規提供詳細的活動日誌
D1.a 事故應變 自動化封鎖資產,縮短應變時間

總結:給管理層的核心建議

CAF 4.0 明確指出:勒索軟件不僅是 IT 問題,更是董事會層級的營運韌性風險。監管機構期望看到的證據是——您能夠在傷害造成前即時阻斷威脅,而非在事後才進行清理。

BullWall 為您提供這份實證,協助企業保護名譽、確保服務持續性,並向監管機構展示您已為最具威脅的攻擊做好了充分準備。

關於 BullWall

BullWall 是一家專注於保護數據和關鍵 IT 基礎設施免受勒索軟件攻擊的網絡安全解決方案供應商,能夠在幾秒鐘內遏制已知和零日勒索軟件的變種,防止數據加密和外洩,是公司企業對抗勒索軟件的最後一道防線。

About Version 2

Version 2 Digital is one of the most dynamic IT companies in Asia. The company distributes a wide range of IT products across various areas including cyber security, cloud, data protection, end points, infrastructures, system monitoring, storage, networking, business productivity and communication products. Through an extensive network of channels, point of sales, resellers, and partnership companies, Version 2 offers quality products and services which are highly acclaimed in the market. Its customers cover a wide spectrum which include Global 1000 enterprises, regional listed companies, different vertical industries, public utilities, Government, a vast number of successful SMEs, and consumers in various Asian cities.

CIS18勒索軟體合規性

透過 BullWall 的自動化圍堵,實現 CIS v8 勒索軟件防禦韌性

CIS 控制措施 v8(CIS Controls v8)為網絡防禦提供了關鍵的路線圖,但它也僅僅是一張地圖。當勒索軟件攻擊執行時,合規性查檢表幾乎無法提供任何保護。關鍵問題變成了:您該如何即時阻止攻擊?

這正是 BullWall 為填補此缺口而生的目的。

BullWall 的勒索軟件圍堵平台專注於一件事:立即阻止進行中的勒索軟件攻擊。透過在未經授權的加密行為開始的瞬間進行偵測與阻止,BullWall 活化了 CIS 控制措施的原則,將指導方針轉化為自動化的即時防禦。它直接支援多項 CIS 安全防護措施,在最關鍵之處強化您的防禦韌性。

控制措施 10:惡意軟件的最後一道防線 (安全防護措施 10.1, 10.4)

CIS 建議部署標準的反惡意軟件解決方案。但如果它們失效了呢?現代的勒索軟件被設計來規避基於特徵碼、甚至是傳統的 EDR 工具。

BullWall 扮演了至關重要的最後一道防線。它專注於未經授權的加密「行為」—— 這是任何勒索軟件的最終目標 —— 從而阻止那些已繞過您邊界和端點預防層的攻擊。這在黑客滲透之後、造成損害之前,提供了一項關鍵的圍堵能力。

控制措施 17:革新事故應變 (安全防護措施 17.3, 17.4, 17.5)

這是 BullWall 提供其最重要價值的地方。典型的勒索軟件事故應變可能需要數小時,這足以讓攻擊擴散。BullWall 將應變時間縮短至數秒。

  • 自動化應變:平台能即時偵測加密行為、識別來源,並隔離受感染的設備以防止橫向移動。
  • 可操作情報:它將即時日誌和警報傳送至 SIEM / SOAR 系統(17.3),並提供關於攻擊來源和目標檔案的鑑識數據,以供事後分析(17.5)。
  • 擬真測試:BullWall 可用於紅隊演練,以驗證您的事故應變計畫是否能真正阻止一場即時的加密事件(17.4)。

控制措施 13:堅守資料保護 (安全防護措施 13.1)

雖然 BullWall 並非資料分類工具,但其主要功能直接保護您最關鍵的資產:資料。透過防止未經授權的加密,BullWall 確保敏感與機密資訊的可用性與完整性,有效阻止攻擊者利用您的資料作為勒索籌碼。

控制措施 18 & 16:驗證與緩解真實世界風險 (間接支援 18.1 及應用程式安全)

滲透測試(18.1): BullWall 讓滲透測試人員能夠驗證您的組織對即時加密攻擊的實際應變能力,超越理論上的漏洞掃描,測試真實世界的防禦韌性。

應用程式安全(16): 如果應用程式的漏洞被利用來發動勒索軟件,BullWall 能確保惡意酬載無法達成其加密檔案的目標,從而減輕衝擊。

總結:BullWall 對 CIS 控制措施的貢獻

CIS 控制措施 BullWall 如何提供更強大的防禦
10 – 惡意軟件防禦 以即時圍堵能力補強 AV/EDR,攔截穿透防線的威脅。
17 – 事故應變 自動化偵測與圍堵,將應變時間從數小時縮短至數秒。
13 – 資料保護 防止敏感和關鍵任務資料遭到未經授權的加密。
16 – 應用程式安全 作為一道安全網,圍堵透過軟件漏洞傳遞的勒索軟件。
18 – 滲透測試 提供一種測試和驗證對即時攻擊應變能力的方法。

從指導方針到主動防禦

遵循 CIS 控制措施是一項基礎目標。然而,真正的安全在於您在攻擊發生時的應變能力。BullWall 將 CIS 的原則轉化為自動化且果斷的行動。

透過提供一個即時、可靠的勒索軟件圍堵層,BullWall 協助您從紙上合規,邁向經過實踐證明的防禦韌性。

關於 BullWall

BullWall 是一家專注於保護數據和關鍵 IT 基礎設施免受勒索軟件攻擊的網絡安全解決方案供應商,能夠在幾秒鐘內遏制已知和零日勒索軟件的變種,防止數據加密和外洩,是公司企業對抗勒索軟件的最後一道防線。

About Version 2

Version 2 Digital is one of the most dynamic IT companies in Asia. The company distributes a wide range of IT products across various areas including cyber security, cloud, data protection, end points, infrastructures, system monitoring, storage, networking, business productivity and communication products. Through an extensive network of channels, point of sales, resellers, and partnership companies, Version 2 offers quality products and services which are highly acclaimed in the market. Its customers cover a wide spectrum which include Global 1000 enterprises, regional listed companies, different vertical industries, public utilities, Government, a vast number of successful SMEs, and consumers in various Asian cities.

網路評估框架

掌握 CAF 4.0:為何勒索軟件圍堵策略勢在必行

英國更新的網絡評估框架(Cyber Assessment Framework, CAF)4.0 提高了網絡韌性的標準。它要求關鍵服務的領導者證明,他們有能力在複雜攻擊造成營運中斷前,及時偵測、阻止並從中恢復。

在現今的威脅環境中,有一種威脅尤為突出:勒索軟件。而這正是 BullWall 為您的資安策略帶來獨特且可衡量優勢之處。

新的現實:在「衝擊範圍」中求存

CAF 4.0 不僅僅是另一項合規性要求,它更是一項直接挑戰,考驗企業抵禦真實、高衝擊威脅的能力。監管機構期望看到證據,證明您有能力應對勒索軟件繞過初始防禦後,開始進行破壞性加密的關鍵時刻。這就是所謂的「衝擊範圍」(Blast Radius),它能在數分鐘內將單一受感染的設備演變成一場營運災難。

傳統的預防工具雖然至關重要,但其設計初衷並非為了阻止正在進行中的加密攻擊。若沒有專門的圍堵層,您將在最關鍵的時刻暴露於風險之中。

BullWall 如何實現可證明的 CAF 4.0 合規性

BullWall 提供高度聚焦的解決方案,在勒索軟件影響您的關鍵服務前就將其阻止,這與 CAF 4.0 的核心成果完全契合。

管理風險與保護服務(目標 A & B)

CAF 4.0 要求您減輕最真實的攻擊者行為所帶來的風險。BullWall 透過主動防禦頭號威脅 —— 勒索軟件,來證明這一點。

  • 阻止惡意加密: 即時偵測並阻止勒索軟件的加密企圖。
  • 限制攻擊影響: 自動隔離受感染的用戶或設備,立即防止攻擊在網絡中擴散,並保護關鍵數據。

精通偵測與事故應變(目標 C & D)

攻擊發生時,分秒必爭。BullWall 提供即時偵測並自動化初始應變,為您的團隊提供快速恢復和報告所需的工具。

  • 識別惡意活動: 立即識別未經授權的加密模式,這是勒索軟件入侵最明確的跡象。
  • 自動化應變: 觸發即時警報並自動隔離威脅,提供鑑識等級的數據,以供符合監管要求的調查和事後審查之用。

BullWall 的貢獻一覽

CAF 成果 BullWall 的直接貢獻
A2.b – 了解威脅 證明能主動減輕主要攻擊行為 —— 勒索軟件所帶來的風險。
B4.c – 預防惡意程式碼 即時偵測並阻止進行中的勒索軟件加密。
B5.a – 限制攻擊影響 在造成大規模中斷前,圍堵勒索軟件攻擊。
C3.b – 偵測惡意活動 識別未經授權的加密行為並觸發即時的自動化應變。
D1.a – 事故應變 自動化圍堵受感染的資產,以加速您的應變流程。
D2.b – 事後審查 提供鑑識數據,為與監管機構的溝通及改善防禦提供資訊。

對領導階層的啟示

CAF 4.0 將勒索軟件從一個 IT 問題,提升為董事會層級的營運韌性風險。監管機構現在期望看到證據,證明您有能力即時圍堵攻擊,而不僅僅是亡羊補牢。

BullWall 正能提供這樣的證明。透過即時偵測並阻止未經授權的加密,BullWall 能:

  • 強化對抗當今最具破壞性威脅的網絡韌性。
  • 提供合規及與監管機構溝通所需的可驗證證據。
  • 保護您提供關鍵服務的能力,並捍衛您的聲譽。

隨著 CAF 4.0 樹立新標準,問題不再是勒索軟件是否會考驗您的防禦,而是您能否及時阻止它。有了 BullWall,答案是肯定的。

關於 BullWall

BullWall 是一家專注於保護數據和關鍵 IT 基礎設施免受勒索軟件攻擊的網絡安全解決方案供應商,能夠在幾秒鐘內遏制已知和零日勒索軟件的變種,防止數據加密和外洩,是公司企業對抗勒索軟件的最後一道防線。

About Version 2

Version 2 Digital is one of the most dynamic IT companies in Asia. The company distributes a wide range of IT products across various areas including cyber security, cloud, data protection, end points, infrastructures, system monitoring, storage, networking, business productivity and communication products. Through an extensive network of channels, point of sales, resellers, and partnership companies, Version 2 offers quality products and services which are highly acclaimed in the market. Its customers cover a wide spectrum which include Global 1000 enterprises, regional listed companies, different vertical industries, public utilities, Government, a vast number of successful SMEs, and consumers in various Asian cities.

BullWall Launches Virtual Server Protection to Combat Ransomware Attacks on VMware Environments

VEJLE, Denmark & WILMINGTON, Del., March 17, 2025 – BullWall, a leading provider of ransomware resilience for critical IT infrastructure, announces the launch of BullWall Virtual Server Protection (VSP) for VMware, a cutting-edge solution designed to safeguard organizations against the escalating threat of ransomware attacks targeting VMware vSphere and ESXi platforms.

As cybercriminals increasingly exploit vulnerabilities in virtual environments, ransomware attacks on VMware ESXi servers have surged, with average ransom demands reaching $5 million per attack in 2024. BullWall VSP is a first-of-its-kind security solution that prevents unauthorized access and encryption attempts on ESXi hosts, ensuring businesses remain resilient against cyber threats.

“The rising number of ransomware attacks on VMware infrastructure is a wake-up call for organizations worldwide,” said Jan Lovmand, BullWall CTO. “With BullWall Virtual Server Protection for VMware, businesses can proactively defend their critical infrastructure against unauthorized access, encryption, and data exfiltration.”

According to the IT Director at a large UK Hospital, “the Bullwall component for VMware ESXi is very impressive and provides immediate protection for one of our biggest concerns – an area of our infrastructure we have been unable to protect until now. The added MFA protection for login on ESXi hosts via SSH provides protection against access and encryption from the outside which we didn’t have and considered a weakness in our defense.”

Key Features of BullWall VSP for VMware

Multi-Factor Authentication (MFA) for SSH logins – Prevents unauthorized access and exploitation of admin privileges.

Real-time threat detection and mitigation – Continuously monitors running processes and files for ransomware activity.

File protection on datastores & virtual disks – Detects and halts critical file encryption and system corruption.

Intruder entrapment technology – Identifies and traps hidden threats attempting to breach server environments.

Automated 24/7 response and remediation – Instantly isolates threats to ensure continuous security.

Seamless integration with security operations – Supports compliance and cyber insurance requirements with immutable access records.

With advanced monitoring and automated remediation, BullWall VSP reduces recovery efforts, lowers cyber insurance costs, and strengthens compliance, making it an essential cybersecurity layer for VMware infrastructures.

With offices in the United States, the United Kingdom and Denmark, BullWall has over 600 customers across 19 countries, helping to put an end to ransomware on a global scale. For more information, visit https://bullwall.com/

About Bullwall

BullWall is a fast-growing international cybersecurity solution provider with a dedicated focus on protecting critical data during active ransomware attacks. We are the only security solution able to contain both known and unknown ransomware variants in seconds, preventing encryption and exfiltration across all data storage types.

About Version 2 Digital

Version 2 Digital is one of the most dynamic IT companies in Asia. The company distributes a wide range of IT products across various areas including cyber security, cloud, data protection, end points, infrastructures, system monitoring, storage, networking, business productivity and communication products.

Through an extensive network of channels, point of sales, resellers, and partnership companies, Version 2 offers quality products and services which are highly acclaimed in the market. Its customers cover a wide spectrum which include Global 1000 enterprises, regional listed companies, different vertical industries, public utilities, Government, a vast number of successful SMEs, and consumers in various Asian cities.