

Skip to content

假冒 VPN 應用程式正瞄準 Android 用戶

ESET 研究人員發現了一個針對 Android 用戶的惡意行為,該活動由 Bahamut APT 組織發起,並自 2022 年 1 月以來一直活躍,惡意應用程式通過僅提供 Android 用戶下載的虛假 SecureVPN 網站進行分發,儘管使用 SecureVPN 為名,但它與合法的多平台 SecureVPN 軟件服務沒有任何關聯。

Bahamut APT 組織通常以中東和南亞的實體和個人為目標,將網絡釣魚消息和虛假應用程式作為初始攻擊媒介。Bahamut 專門從事網絡間諜活動,ESET 認為其目標是竊取受害者的敏感信息。 此外,Bahamut 也被稱為僱傭軍團體,為廣泛的客戶提供黑客僱傭服務。

我們最初分析的假冒 SecureVPN 應用程式於 2022 年 3 月 17 日,從一個定位到新加坡的 IP 地址上傳到 VirusTotal,連同一個指向觸發我們 YARA 規則之一的假冒網站進行連接。他們使用的惡意 Android 應用程式是通過網站 thesecurevpn[.]com 提供的。
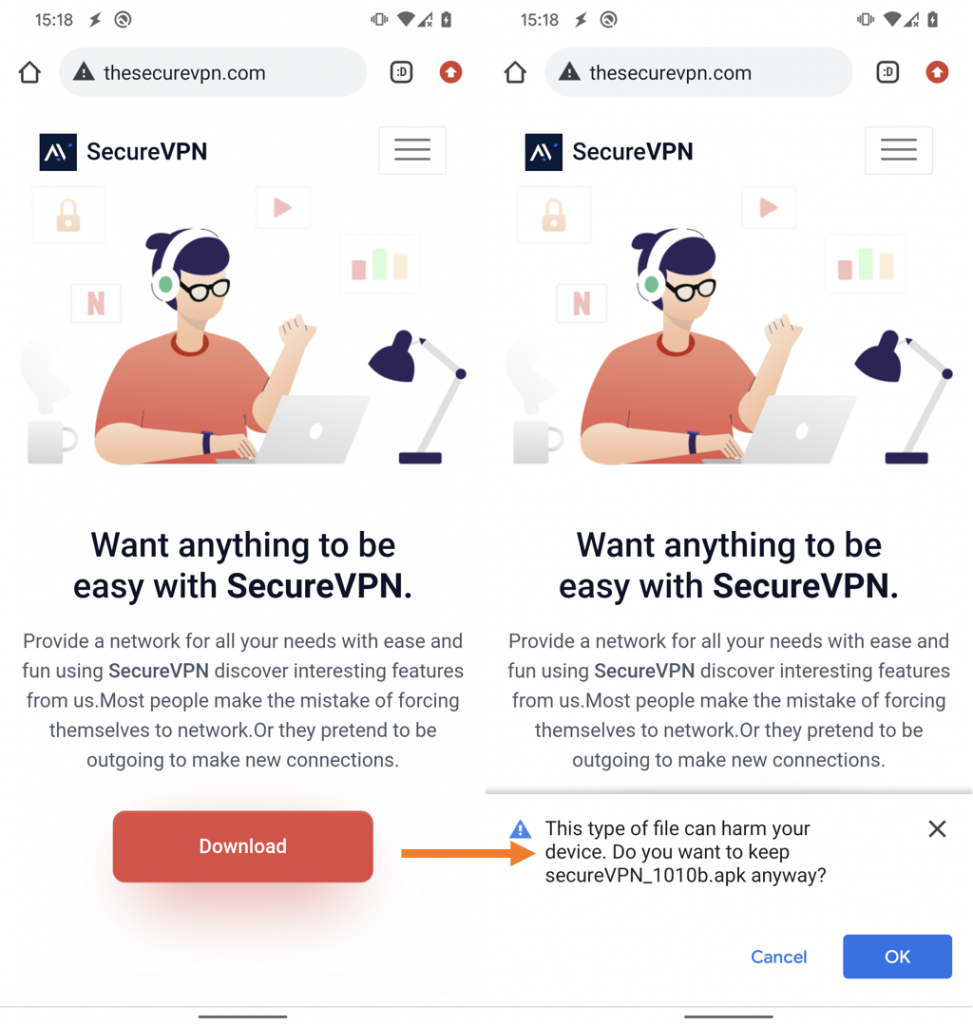
虛假的 SecureVPN 網站提供了一個木馬化的應用程式供用戶下載

一旦啟用了 Bahamut 間諜軟件,它可以由 Bahamut 操作員遙距控制,洩露各種敏感裝數據:

  • 聯絡人
  • 短信
  • 通話記錄
  • 已安裝應用程式
  • 裝置位置
  • 裝置帳戶
  • 裝置信息(互聯網連接類型、IMEI、IP、SIM 序列號)
  • 電話錄音

關於Version 2

Version 2 Digital 是立足亞洲的增值代理商及IT開發者。公司在網絡安全、雲端、數據保護、終端設備、基礎設施、系統監控、存儲、網絡管理、商業生產力和通信產品等各個領域代理發展各種 IT 產品。透過公司龐大的網絡、通路、銷售點、分銷商及合作夥伴,Version 2 提供廣被市場讚賞的產品及服務。Version 2 的銷售網絡包括台灣、香港、澳門、中國大陸、新加坡、馬來西亞等各亞太地區,客戶來自各行各業,包括全球 1000 大跨國企業、上市公司、公用事業、醫療、金融、教育機構、政府部門、無數成功的中小企及來自亞洲各城市的消費市場客戶。

關於ESET
ESET成立於1992年,是一家面向企業與個人用戶的全球性的電腦安全軟件提供商,其獲獎產品 — NOD32防病毒軟件系統,能夠針對各種已知或未知病毒、間諜軟件 (spyware)、rootkits和其他惡意軟件為電腦系統提供實時保護。ESET NOD32佔用 系統資源最少,偵測速度最快,可以提供最有效的保護,並且比其他任何防病毒產品獲得了更多的Virus Bulletin 100獎項。ESET連續五年被評為“德勤高科技快速成長500 強”(Deloitte’s Technology Fast 500)公司,擁有廣泛的合作夥伴網絡,包括佳能、戴爾、微軟等國際知名公司,在布拉迪斯拉發(斯洛伐克)、布裏斯托爾(英國 )、布宜諾斯艾利斯(阿根廷)、布拉格(捷克)、聖地亞哥(美國)等地均設有辦事處,代理機構覆蓋全球超過100個國家。

黑客組織 Lazarus 偽裝成 Amazon 信件入侵

國際資安大廠 ESET 於近期發現一波惡意文件攻擊行動,受害者為一名荷蘭航太公司員工及一名比利時政治記者,他們分別經由 LinkedIn 及電子郵件收到偽裝來自 Amazon 的信件開啟後中標。這波攻擊主要目的在於竊取資訊。經過分析後,判定是由曾駭入過 Sony 的黑客組織 Lazarus 所為。

ESET 研究人員表示,這波攻擊最值得注意的是,黑客開採了 Dell 一項重大風險韌體漏洞 CVE-2021-21551,這項漏洞是在去年(2021)被揭露,位於 Dell 驅動程式 DBUtil(dbutil_2_3.sys)之中,屬於存取控管不足漏洞,可讓具本機非管理員權限的攻擊者取得核心模式執行權限,以執行惡意程式碼,風險值 8.8。此漏洞可以透過 Dell 更新的程式發布給 Dell 消費及企業終端,包括電腦、平板等,估計可能數量達千萬甚至上億台。在去年公布時,這漏洞還沒有遭到開採的記錄,且 Dell 2 也在同年即修補了 CVE-2021-21551 漏洞。

ESET 研究人員指出,這是 CVE-2021-21551 有記錄以來首次被開採,經由這項漏洞,黑客在用戶電腦中下載了一款使用者模式(user-mode)模組,而得以讀寫 Windows 核心記憶體,然後再利用核心記憶體寫入的權利,關閉 Windows 7 用以監控惡意活動的機制,包括登錄編輯程式、檔案系統、行程建立、及事件追蹤(event tracing)等。

藉由關閉 Windows 的安全監控機制,Lazarus 得以在受害者電腦中植入多種惡意程式,包括 dropper、loader、HTTPS 後門程式、HTTPS 上傳器及下載器程式,其中包括 Blindingcan 遠端存取木馬(Remote Access Trojan,RAT)。

Blindingcan 多年前即被北韓黑客用以攻擊全球多國人士,具有竊取資訊、建立或終止新程序,或是搜尋、寫入、移動與刪除、變更檔案、變更時間戳記,刪除自己蹤跡等強大能力。

除了核心記憶體外,黑客可能也已成功存取多項 Windows 內前所少見或未見的區域,研究人員說這有待日後研究。

ESET 資安專家提醒儘速升級 Dell DBUtil 韌體外,企業用戶也應規範員工,不得在公司網絡內的電腦上從事私人事務,讓黑客有可趁之機。

關於Version 2

Version 2 Digital 是立足亞洲的增值代理商及IT開發者。公司在網絡安全、雲端、數據保護、終端設備、基礎設施、系統監控、存儲、網絡管理、商業生產力和通信產品等各個領域代理發展各種 IT 產品。透過公司龐大的網絡、通路、銷售點、分銷商及合作夥伴,Version 2 提供廣被市場讚賞的產品及服務。Version 2 的銷售網絡包括台灣、香港、澳門、中國大陸、新加坡、馬來西亞等各亞太地區,客戶來自各行各業,包括全球 1000 大跨國企業、上市公司、公用事業、醫療、金融、教育機構、政府部門、無數成功的中小企及來自亞洲各城市的消費市場客戶。

關於ESET
ESET成立於1992年,是一家面向企業與個人用戶的全球性的電腦安全軟件提供商,其獲獎產品 — NOD32防病毒軟件系統,能夠針對各種已知或未知病毒、間諜軟件 (spyware)、rootkits和其他惡意軟件為電腦系統提供實時保護。ESET NOD32佔用 系統資源最少,偵測速度最快,可以提供最有效的保護,並且比其他任何防病毒產品獲得了更多的Virus Bulletin 100獎項。ESET連續五年被評為“德勤高科技快速成長500 強”(Deloitte’s Technology Fast 500)公司,擁有廣泛的合作夥伴網絡,包括佳能、戴爾、微軟等國際知名公司,在布拉迪斯拉發(斯洛伐克)、布裏斯托爾(英國 )、布宜諾斯艾利斯(阿根廷)、布拉格(捷克)、聖地亞哥(美國)等地均設有辦事處,代理機構覆蓋全球超過100個國家。

保持裝置和軟件程式更新的 5 個理由

電腦和流動裝置是我們生活中不可或缺的一部分,它為我們提供了社交媒體、即時通訊、網上銀行、媒體資訊、健身追踪等多方面的功能。但是,如果您想要有安全的使用體驗,下次當遇上系統或軟件程式需要更新時,請想想「為什麼需要更新?」以下列出 5 個主要理由:

1 讓您的裝置更安全
軟件是人類編寫的,意味著底層代碼容易出現人為錯誤。有時這些錯誤(稱為軟件漏洞)可能會被惡意黑客利用,導致您的損失。

2 使您的朋友和家人安全
家中任何未更新的共享電腦,會讓黑客輕易取得您的帳戶、個人財務信息,還可能劫持您的電子郵件和社交媒體帳戶,向您的朋友和家人發送惡意軟件。

3 確保裝置性能
軟件更新不僅可以確保您的裝置安全,還可以用於修復各種性能問題,例如幫助延長電池壽命,防止應用程式因故障而崩潰等。

4 提供最新功能
軟件開發人員還可以透過系統更新,免費為用戶提供更多新功能。以 iOS 為例,新版本的作業系統提供大量新功能,包括編輯訊息、自定義鎖定屏幕、Apple Pay 增強功能等。

5 保障工作環境安全
有些公司可能允許員工使用他們的個人裝置連接到公司網絡,並存取雲端中的業務應用程式,但如果這些裝置未能及時更新,則可能導致網絡威脅的發生。

關於Version 2

Version 2 Digital 是立足亞洲的增值代理商及IT開發者。公司在網絡安全、雲端、數據保護、終端設備、基礎設施、系統監控、存儲、網絡管理、商業生產力和通信產品等各個領域代理發展各種 IT 產品。透過公司龐大的網絡、通路、銷售點、分銷商及合作夥伴,Version 2 提供廣被市場讚賞的產品及服務。Version 2 的銷售網絡包括台灣、香港、澳門、中國大陸、新加坡、馬來西亞等各亞太地區,客戶來自各行各業,包括全球 1000 大跨國企業、上市公司、公用事業、醫療、金融、教育機構、政府部門、無數成功的中小企及來自亞洲各城市的消費市場客戶。

關於ESET
ESET成立於1992年,是一家面向企業與個人用戶的全球性的電腦安全軟件提供商,其獲獎產品 — NOD32防病毒軟件系統,能夠針對各種已知或未知病毒、間諜軟件 (spyware)、rootkits和其他惡意軟件為電腦系統提供實時保護。ESET NOD32佔用 系統資源最少,偵測速度最快,可以提供最有效的保護,並且比其他任何防病毒產品獲得了更多的Virus Bulletin 100獎項。ESET連續五年被評為“德勤高科技快速成長500 強”(Deloitte’s Technology Fast 500)公司,擁有廣泛的合作夥伴網絡,包括佳能、戴爾、微軟等國際知名公司,在布拉迪斯拉發(斯洛伐克)、布裏斯托爾(英國 )、布宜諾斯艾利斯(阿根廷)、布拉格(捷克)、聖地亞哥(美國)等地均設有辦事處,代理機構覆蓋全球超過100個國家。