



在當今複雜的網路威脅環境下,勒索軟體對企業的威脅早已超越單純的「檔案加密」層次。一旦企業的檔案伺服器、共用資料夾、虛擬化環境或備份系統遭受波及,其破壞力將迅速蔓延至日常營運、客戶服務、供應鏈及合規作業。即使企業已部署新世代防火牆、端點偵測與回應(EDR)及完善的備份方案,亦無法保證能完全抵禦日益刁鑽的攻擊手法。
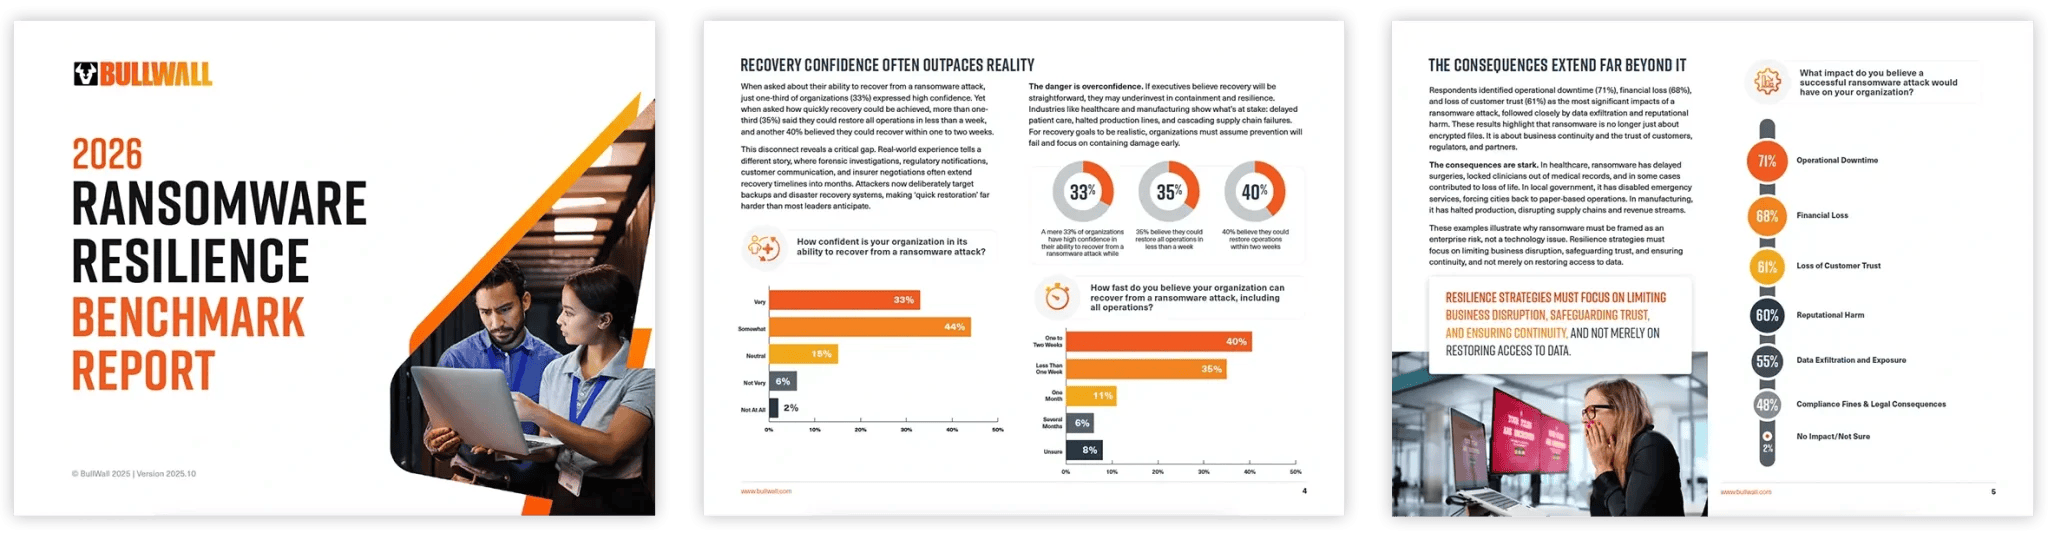
BullWall 發布的《2026 年勒索軟體韌性基準報告》向企業發出警示:在建構防禦工具之餘,必須直面一個更為嚴峻的現實課題——若攻擊者成功突破周邊防線,資安團隊能否及時限縮損害、確認環境安全,並具備十足把握迅速恢復服務?對於資源相對有限的中小型企業而言,此議題更需及早進行戰略佈局。
備份並非營運韌性的唯一保證
備份固然是災難復原(Disaster Recovery, DR)策略的基石,但其本身無法主動攔截正在進行中的惡意加密行為。現代攻擊者往往先竊取高權限帳戶憑證,再透過遠端存取或已入侵之系統進行橫向移動(Lateral Movement),最終對檔案伺服器與備份環境發動集中攻擊。即便資料最終得以還原,企業仍須耗費鉅額成本進行事故鑑識、阻斷入侵途徑、驗證備份完整性、重設存取權限,並向利害關係人及監管機構進行通報。
該基準報告進一步指出,在受訪機構中,高達 27% 坦言過去兩年內曾遭遇至少一次勒索軟體攻擊;而在受害機構中,更有 20% 面臨雙重甚至三重勒索的困境。營運中斷、鉅額財務損失及客戶信任度重挫,成為企業最為忌憚的後果。這些數據無疑向企業傳遞了一個明確的訊息:單憑「採購資安工具」或「定期執行備份」,已不足以應對當前險峻的威脅態勢。
防禦思維升級:從「被動預防」邁向「即時遏制」
傳統資安架構側重於攻擊發生前的攔截,例如降低社交工程風險、修補系統漏洞、落實多重身分驗證(MFA)及監控端點異常行為。然而,當進階持續性威脅(APT)成功繞過防線後,企業更迫切需要一套敏捷的應變機制,以迅速識別進行中的惡意加密活動、精準隔離受感染範圍,並為後續調查提供支援。
BullWall 將「勒索軟體遏制(Ransomware Containment)」定位為現有資安架構的關鍵補強。其解決方案的核心在於即時偵測攻擊中的異常行為,並自動隔離受感染的數據存取,從根本上阻斷災情擴散。企業在進行技術評估時,應深入檢視方案對現有作業系統、檔案服務協議、虛擬化平台的支援度,以及其偵測邏輯、隔離機制與管理工作流程;切勿僅憑供應商宣稱的「自動化」或「即時性」,便預設其能完美契合所有 IT 環境。
IT 團隊的實務部署指南
1 釐清關鍵資料脈絡與存取路徑
精確盤點財務系統、客戶資料庫、共用檔案、ERP 系統、虛擬主機及備份存放區,並嚴格審查具備管理權限之帳戶及系統間的互連拓撲。諸多重大資安事故的惡化,往往源於權限配置過度寬鬆、服務帳戶(Service Accounts)缺乏定期稽核,或關鍵伺服器未納入統一的監控盲區。
2 驗證實際復原時間(RTO),拒絕紙上談兵
定期實施資料還原演練,精確測量實際所需的復原時間目標(RTO),並嚴格檢驗備份系統是否具備獨立存取權限、不可變更(Immutable)副本或離線儲存架構。演練必須納入「網域管理員權限遭挾持」等極端情境,以避免對災難發生時的復原能力產生錯誤的高估。
3 制定警報觸發後的標準作業程序(SOP)
當系統偵測到大規模檔案篡改或其他可疑行為時,必須明確界定由誰負責查證、執行隔離、通報高階管理層、聯繫第三方服務供應商,以及最終授權服務重啟。事前確立權責劃分、通報矩陣與升級(Escalation)機制,將能極大化減少危機應變期間的混亂與延誤。
4 打造無縫整合的資安應變生態系
防火牆、EDR、身分與存取管理(IAM)、備份系統、日誌分析平台(SIEM)及遏制解決方案應形成協同運作的聯禦體系。在採購評估階段,強烈建議要求供應商展示真實情境下的運作流程:警報的生成機制、自動化的防禦處置、誤報(False Positives)的排除方式、事件日誌的匯出,以及如何與企業現有的資安營運中心(SOC)或 IT 服務台對接。
解決方案採購前的關鍵評估準則
- 方案的監控範圍是否涵蓋所有關鍵伺服器、檔案共用協議及虛擬化環境?是否存在已知的架構限制?
- 偵測到異常加密活動後,系統將自動執行哪些阻斷措施?哪些高風險操作仍需管理員手動授權?
- 解決方案能否與企業現有的 EDR、SIEM、備份系統及事件管理工作流程實現 API 層級的無縫整合?
- 供應商能否提供概念驗證(PoC),以實測其偵測延遲、誤報率及對常態工作負載的效能衝擊?
- 軟體授權與計費模式為何(如:按伺服器數量、儲存容量或節點計費)?技術支援與事故應變(IR)服務的涵蓋範疇為何?
總結:從「被動祈禱」轉型為「主動掌控」
面對無孔不入的勒索軟體威脅,企業無須全面推翻現有的資安基礎架構,但必須審慎檢視架構中是否具備「防線遭突破後」的應對韌性。備份機制的價值在於確保資料可恢復性,端點及網路防禦旨在降低遭入侵的機率;而敏捷的遏制技術與嚴謹的應變流程,則是縮小事故損害範圍、最小化停機時間的關鍵所在。在評估 BullWall 或同類解決方案時,企業應以自身的系統架構特性、復原目標及實測數據作為最終決策依據。唯有如此,方能將網路安全投資轉化為守護企業永續營運的真正韌性。
關於 BullWall
BullWall 是一家專注於保護數據和關鍵 IT 基礎設施免受勒索軟件攻擊的網絡安全解決方案供應商,能夠在幾秒鐘內遏制已知和零日勒索軟件的變種,防止數據加密和外洩,是公司企業對抗勒索軟件的最後一道防線。
關於Version 2
Version 2 Digital 是立足亞洲的增值代理商及IT開發者。公司在網絡安全、雲端、數據保護、終端設備、基礎設施、系統監控、存儲、網絡管理、商業生產力和通信產品等各個領域代理發展各種 IT 產品。透過公司龐大的網絡、通路、銷售點、分銷商及合作夥伴,Version 2 提供廣被市場讚賞的產品及服務。Version 2 的銷售網絡包括台灣、香港、澳門、中國大陸、新加坡、馬來西亞等各亞太地區,客戶來自各行各業,包括全球 1000 大跨國企業、上市公司、公用事業、醫療、金融、教育機構、政府部門、無數成功的中小企及來自亞洲各城市的消費市場客戶。