Skip to content

SealPath:AI 與外判協作增加,香港企業要把文件控制帶出網絡邊界

SealPath 2026 State of Data Protection 報告封面

香港企業愈來愈依賴雲端協作、外判服務同生成式 AI,敏感資料離開公司網絡的次數亦自然增加。真正值得問的,唔只係「邊個可以登入」,而係文件分享出去之後,企業仲可唔可以限制用途、調整權限、追蹤存取,或者喺需要時撤銷存取?

SealPath 的《2026 State of Data Protection》研究正正聚焦呢個落差:有存取政策,唔代表文件離開原本環境後仍然受控。研究於 2026 年 7 至 8 月向 1,052 名 CISO、資訊安全及科技專業人士收集資料;這是一項探索性調查,並非對全球或香港所有企業具統計代表性的普查,因此以下數字適合作為風險討論的參考,而唔應當成香港市場比例。

權限管理有做,文件本身仍可能失去控制

研究中,85% 受訪者表示有採用最小權限原則,69% 表示可以撤銷存取權;但只有 36% 能夠在文件發送後修改其權限,只有 21% 表示有持續保護機制,另有 14% 知道資料副本位於哪些地方。這反映一個常見盲點:企業可能管理到登入帳戶或分享連結,卻未必能持續管理已經下載、轉寄或複製的文件。

對香港的專業服務、金融、物流、工程和零售企業而言,敏感文件可能經電郵傳給客戶、供應商、會計師或外部顧問。對方完成工作後,原本的存取需求可能已經改變。如果只依賴最初設定的分享權限,IT 未必能即時知道文件仍被誰存取、是否出現不再需要的副本。

AI 使用政策唔等於技術防線

同一份研究顯示,48% 受訪者確認曾有敏感資訊輸入 AI 工具,另有 20% 懷疑發生過;78% 表示公司已制定 AI 使用政策,但只有 26% 採取技術措施阻止資料上載到相關工具。數字唔代表所有 AI 使用都屬違規,而係提醒企業:單靠員工守則、培訓或「請勿上載機密資料」的告示,未必足以應付日常工作壓力。

比較實際的做法,是先定義哪些資料絕對不可外傳、哪些情況需要主管批准,再把政策落到資料分類、端點或 SaaS 使用情境的技術控制。企業亦應設計例外流程,讓員工知道遇到真實業務需要時應如何申請,而唔係迫使同事私下尋找替代工具。

第三方協作要考慮「分享之後」

研究指出,72% 受訪者至少偶爾會向第三方分享敏感資訊;但只有 46% 表示能撤銷已分享資料的存取權,32% 能審計第三方的存取活動。當外部合作夥伴需要接觸設計圖、合約、報價、客戶紀錄或人事文件時,企業要問的不只是「有冇加密」,而是「分享之後,控制權仲喺唔喺自己手上」。

採購或更新資料保護方案時,可以特別檢查:能否按人員或群組授權?能否限制閱讀、編輯、列印或複製等操作?能否設定到期日、即時修改權限,以及檢視誰曾經存取文件?不同文件格式和工作流程的支援程度,亦應該用真實樣本驗證。

SealPath 可以放喺資料保護架構的哪一層?

SealPath 將自己定位為以資料為中心的文件保護方案,官方資料列出加密、權限控制和追蹤能力,並可按企業部署模式選擇 Enterprise SaaS 或 On-Premise。它亦提供與資料分類工具、DLP、Active Directory/LDAP 及 SIEM 等企業系統整合的方案。實際功能和整合方式會視乎產品版本、部署及現有環境而定,採購時應要求供應商逐項確認。

其中一個思路,是把資料分類標籤連到保護政策:當文件被標記為機密,系統按預先設定的規則自動套用保護,減少完全依賴使用者手動處理的風險。DLP 可協助識別資料在哪裡、正準備流向哪裡;持續文件保護則補足文件離開原本網絡後的存取控制。兩者可以互補,但唔應將任何單一產品當成所有資料外洩情境的萬能解決方案。

香港企業採購前,建議用 6 條問題做實測

  1. 文件發送後可否改權限?請用一份真實測試文件,示範撤銷或收窄外部使用者的存取權。
  2. 能否查到存取紀錄?確認管理員如何查看使用者、時間和相關活動,並了解紀錄可保留多久。
  3. 分類政策可否自動套用?測試現有分類標籤與保護政策的對應方式,避免只靠員工記得按某個按鈕。
  4. 第三方合作流程是否可用?用客戶、供應商和外判團隊常見的 Office 文件、PDF 或其他格式驗證實際體驗。
  5. 部署和資料位置符合內部要求嗎?釐清 SaaS 或本地部署的資料處理、管理存取和營運責任,再交由法務、風險及 IT 一起評估。
  6. 與現有 DLP、目錄和 SIEM 點配合?列出哪些事件需要告警、哪些資料需要自動保護,以及出現誤判時如何申請例外。

結語:由管住入口,走到管住文件

SealPath 的 2026 研究最值得香港企業帶走的訊息,唔係某一個百分比,而係控制落差:登入和分享權限固然重要,但敏感文件一旦流出原本的系統,企業仍需要方法持續保護、審計和調整存取。

下一步可以先由高風險文件和常見外部協作場景開始,盤點現有 DLP、分類、雲端分享和文件加密控制,再用真實流程做小規模驗證。先證明控制能夠落地,再擴大部署,會比只看功能清單或單靠政策宣告更有把握。
BullWall:香港企業點樣補上勒索軟件防線的最後一公里?

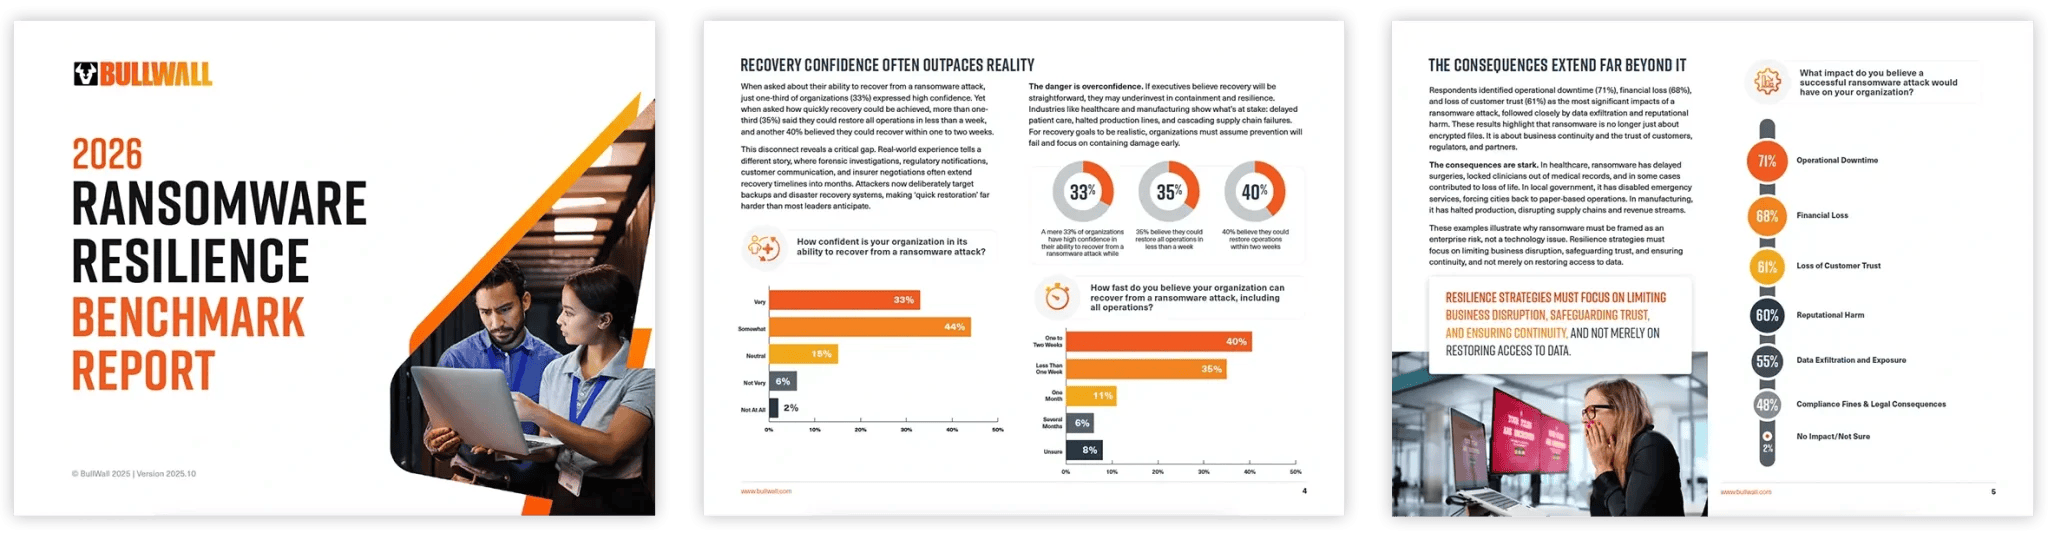
BullWall 2026 勒索軟件韌性報告橫幅

對香港企業嚟講,勒索軟件已經唔只係「檔案被加密」咁簡單。一旦檔案伺服器、共享資料夾、虛擬化環境或者備份系統受影響,影響可以即時擴大到日常營運、客戶服務、供應鏈同合規工作。即使公司已經部署防火牆、端點偵測與回應(EDR)同備份方案,都唔代表可以完全避免攻擊成功。

BullWall 的 2026 年勒索軟件韌性基準報告提醒企業:防禦工具做得好,仍然要問一個更實際嘅問題——如果攻擊者真係入到嚟,團隊可唔可以及時限制損害、確認環境安全,再有把握地恢復服務?對資源有限嘅香港中小企,呢個問題尤其值得提早處理。

點解有備份,仍然未必代表有韌性?

備份係復原策略的重要一環,但備份本身唔會自動阻止正在發生嘅加密活動。攻擊者可能先取得帳戶憑證,再透過遠端存取或被入侵的系統橫向移動,最後集中攻擊檔案伺服器及備份環境。即使資料可以還原,企業仍然要處理事故調查、清除入侵途徑、驗證備份完整性、重設帳戶權限,以及向客戶和管理層交代等工作。

BullWall 公開的 2026 年報告指出,受訪機構之中,有 27% 表示過去兩年曾至少遇到一次勒索軟件攻擊;曾受攻擊的機構中,20% 遭遇雙重或三重勒索。報告亦指出,停運、財務損失及客戶信任流失都係企業關注的主要後果。呢啲數字唔代表每間香港公司都會遇到相同風險,但清楚說明只靠「有買安全工具」或者「有做備份」並不足夠。

由預防走到即時遏制

傳統防禦主要希望喺攻擊開始前攔截威脅,例如減少釣魚風險、修補漏洞、使用多重驗證,以及監察端點異常。呢啲措施仍然非常重要;問題係,當攻擊者避過部分防線之後,企業仲需要一套可以快速識別正在發生的惡意加密行為、限制影響範圍並支援後續調查的應變流程。

BullWall 將勒索軟件遏制定位為現有防禦架構以外的一層補強。其相關方案重點係偵測攻擊進行中的行為,並協助隔離或限制受影響的資料環境,減少攻擊擴散的機會。企業評估時應確認實際支援的作業系統、檔案服務、虛擬化平台、偵測條件、隔離方式及管理流程,唔好單憑「自動化」或「即時」等字眼就假設所有環境都會有相同效果。

香港 IT 團隊可以點樣開始?

1. 先畫出關鍵資料路徑

列出財務系統、客戶資料、共享檔案、ERP、虛擬機及備份所在位置,再確認邊啲帳戶有管理權限、邊啲系統可以互相連接。唔少事故之所以擴大,係因為權限過闊、服務帳戶長期未檢視,或者關鍵伺服器未納入同一套監察流程。

2. 測試復原時間,而唔係只看備份成功紀錄

定期進行還原演練,量度實際恢復時間,並檢查備份是否有獨立權限、不可變更副本或離線副本。演練要包括「管理員帳戶已被入侵」等情境,否則可能高估事故期間可用的復原能力。

3. 定義觸發後的行動

當系統出現大量檔案改寫或其他可疑活動時,邊個負責確認、隔離、通知管理層、聯絡服務供應商,以及批准恢復?事前定好責任人、聯絡方式同升級流程,可以減少危機期間的混亂。

4. 將安全工具放入同一個應變計劃

防火牆、EDR、身份管理、備份、日誌平台及遏制方案應該互相配合,而唔係各自運作。採購時可要求供應商示範真實工作流程:警報點樣產生、邊啲操作會自動執行、誤報點處理、事件紀錄點匯出,以及點樣同現有 SOC 或 IT 服務台交接。

採購前要問的問題

  • 方案會監察哪些伺服器、檔案分享及虛擬化環境?有冇不支援的系統或限制?
  • 偵測到可疑加密後,系統會自動做甚麼?哪些操作需要管理員批准?
  • 會否與現有 EDR、SIEM、備份及事件管理流程整合?
  • 可否提供測試環境或概念驗證,量度偵測時間、誤報及對正常工作負載的影響?
  • 授權如何計算?是否按伺服器、容量、站點或其他方式收費?支援和事故應變服務涵蓋甚麼?

重點:由「希望唔會中招」變成「出事都控制到」

香港企業唔需要因為勒索軟件風險而推倒現有安全架構,但值得檢查架構有冇處理「預防失敗之後」的能力。備份幫助恢復資料,端點及網絡防禦幫助降低入侵機會,而快速遏制和清晰的應變流程,則有助縮細事故範圍、減少停機時間。評估 BullWall 或同類方案時,應以自家系統、復原目標和實測結果作決定,先至可以將網絡安全投資轉化成真正的營運韌性。

Scalefusion:漏洞管理唔止係掃描,香港 IT 團隊更要追到修補落地

Scalefusion Veltar 端點漏洞管理橫幅
Scalefusion Veltar 端點漏洞管理

對香港 IT 團隊而言,漏洞管理最令人頭痛的地方,往往唔係搵唔到漏洞,而係搵到之後點排優先次序、點安排修補,以及點確認裝置真係完成更新。公司可能同時有 Windows 電腦、Mac、遠端員工裝置、分店設備同第三方應用程式;如果每一環都靠人手逐部跟進,漏洞清單好快就會變成另一個無人有時間清理的工作表。

Scalefusion 於 2026 年 10 月公布 Veltar 漏洞管理能力,方向係將漏洞偵測、風險排序及修復流程連繫起來,並配合 Scalefusion UEM 的端點管理及修補管理能力。對買家而言,重點唔只係新增一個功能,而係漏洞資料可唔可以幫 IT 團隊更快決定「先處理邊一項、由邊個做、幾時完成」。

點解漏洞清單唔等於風險已經受控?

漏洞掃描可以列出已知弱點,但一份長長的清單未必反映真實業務風險。某個漏洞如果出現在面向互聯網、存有敏感資料或被大量員工使用的裝置,可能比另一個只存在於隔離測試機的漏洞更值得優先處理。反過來,單純按嚴重程度分數排序,也未必足以決定修補次序,因為企業還要考慮裝置用途、可被利用的可能性、修補相容性和停機窗口。

有效的漏洞管理流程應該至少回答四個問題:目前有甚麼漏洞?哪些漏洞對公司最重要?可以用甚麼方式修復或降低風險?完成後有沒有證據證明修補已經落實?如果答案散落在不同掃描工具、試算表、遠端管理平台和電郵之中,IT 人員就要花大量時間做資料對照。

將偵測、排序和修補連起來

Scalefusion 公布的 Veltar 漏洞管理方案,著眼於把漏洞識別、風險優先排序及修復與 UEM 修補管理工作連繫。這類整合方式的實際價值,在於減少由發現問題到執行修補之間的交接步驟,並讓 IT 及安全團隊較容易掌握處理進度。官方資料提及相關能力涵蓋 Windows 及 macOS;採購前仍應確認現時版本支援的作業系統、應用程式範圍、偵測頻率及可用修復動作。

要留意,漏洞管理唔會自動令每個系統都變得安全。修補可能受舊版業務軟件、特殊驅動程式、營運時段或供應商相容性限制。企業需要清楚的例外管理程序:如果某項更新暫時不能部署,應記錄原因、風險擁有人、補償控制措施和下次檢視日期,而唔係讓漏洞一直留在清單中。

香港企業實施時的四個實用做法

1. 先建立完整裝置清單

漏洞管理的前提係知道自己管理緊甚麼。先整理公司電腦、管理員工作站、遠端裝置、分店設備和重要伺服器的清單,並確認最後一次連線時間、作業系統版本、負責部門及業務用途。長期離線或未納入管理的裝置,應該有獨立跟進方法。

2. 以業務影響排優先次序

除咗漏洞嚴重程度,亦要考慮裝置是否保存客戶資料、是否可從互聯網存取、是否持有管理權限,以及受影響系統停機會造成甚麼後果。可以先訂立簡單分級,例如關鍵、高、中、低,再為每級設定修補目標時間。目標時間要配合公司實際人手和變更管理制度,並定期檢討。

3. 將修補安排融入日常 IT 流程

不要等到月底先集中處理所有更新。對高風險項目建立短週期檢視;一般更新則安排測試、分批部署和回復方案。對門市、物流或輪班環境,要預先確認更新時間會否影響 POS、掃描器、共用電腦或其他關鍵操作。

4. 用報告追蹤結果,而唔只看掃描次數

管理層真正需要知道的,係高風險漏洞有幾多項未解決、平均修補時間有冇縮短、逾期例外有幾多,以及同一漏洞會否反覆出現在同一批裝置。這些指標比單純報告「掃描了多少部電腦」更能反映風險是否下降。

採購 Scalefusion 或同類方案前要核對甚麼?

  • 漏洞資料涵蓋哪些作業系統、第三方應用程式和版本?
  • 風險排序採用甚麼依據?管理員能否按業務情境調整優先次序?
  • 修補流程可否直接從管理平台啟動?有沒有測試、分批部署、排程及回復選項?
  • 能否匯出報告,供內部審核、管理層匯報或客戶安全問卷使用?
  • 現有 UEM 授權是否已包括相關能力,還是需要額外模組或授權?
  • 供應商能否示範真實的 Windows 和 macOS 工作流程,而唔只係展示儀表板截圖?

漏洞管理的成功指標,是少了未處理風險

對香港企業來說,漏洞管理應該係一個持續運作的流程,而唔係每季做一次掃描就算。當偵測、優先排序、修補和驗證可以形成閉環,IT 團隊先至更容易把有限人手放在最值得處理的問題上。Scalefusion Veltar 的新能力值得納入評估清單,但最終應以功能覆蓋範圍、現有環境相容性、授權成本和實際修補成效作判斷,並透過概念驗證確認是否適合公司的日常營運。

ESET 透過新增 AI 安全性和反詐騙功能,擴展了對消費者和小型辦公室/家庭辦公室 (SOHO) 使用者的保護

ESET 推出次世代 AI 安全工具以對抗不斷演變的網路威脅

布拉提斯拉瓦 — 2026 年 10 月 27 日 — ESET 正在全面提升針對消費者和小型企業主的防禦策略。透過 ESET HOME Security 和 ESET Small Business Security 的最新版本,這家網路安全領導者正在導入強大的反制措施,以應對鎖定人工智慧公用程式的新型複雜、AI 生成的詐騙與漏洞。 隨著 AI 無縫融入我們的日常數位生活,網路犯罪分子正將其武器化,策劃極具說服力的詐欺與新型攻擊媒介。ESET 消費者與物聯網副總裁 Viktória Ivanová 強調,公司正在使用者積極探索、工作和與 AI 交流的第一線部署防禦措施。總體目標是為日益複雜的網際網路環境,提供流暢、頂級且量身打造的安全防護。 奠基於多年來持續強化的反詐騙技術,ESET 全新的 AI 安全層專為在這個快速變化的環境中消除威脅而生。

核心武器庫:ESET AI 安全 (ESET AI Security)

新推出的保護層主要側重於透過四個核心元件,來保障使用者與現代 AI 工具的互動安全:
  • AI 對話安全 (AI Conversation Security): 目前支援保護 ChatGPT(即將整合 Gemini 和 Copilot),此功能會主動掃描聊天機器人回應中提供的 URL,在使用者點擊前預先標記網路釣魚連結或惡意來源。它還會審計 AI 生成的指令碼 (scripts),以阻止有害程式碼在您的機器上執行。
  • AI 代理安全 (AI Agent Security): 作為嚴格的把關者,此工具會在 AI 代理嘗試存取或下載不安全檔案、惡意指令碼或危險外部 URL 時(在實際執行之前)進行監控和攔截。
  • AI 技能檢查器 (AI Skills Checker): 一個免費的線上公用程式,用於評估 AI 附加元件 (add-ons) 和「技能」的潛在風險或惡意行為,讓使用者能在安裝前驗證其安全性。
  • AI 行為監控 (AI Behavioral Monitoring): 與代理安全協同運作,此系統不斷分析 AI 代理的底層行為,以偵測不穩定的活動模式、可疑的下載來源或異常的存取嘗試。

使用瀏覽器螢幕保護 (Browser Screen Protection) 強化隱私

為確保敏感資料在線上銀行、購物和隱私瀏覽期間保持絕對機密,ESET 推出了瀏覽器螢幕保護。此功能明確封鎖未經授權的螢幕錄影、螢幕分享和螢幕截圖,有效消除資訊竊取程式 (infostealers) 和螢幕擷取惡意軟體的威脅。

擴展生態系統:iOS 版 ESET Mobile Security

ESET 藉由 iOS 版 ESET Mobile Security* 正式將其強大的保護功能帶入 Apple 的生態系統。該應用程式旨在解決易受攻擊的網路、設定錯誤和惡意連結等問題,將在 App Store 提供免費與進階 (Premium) 版本。 免費版功能:
  • 連結檢查器 (Link Checker): 根據 ESET 不斷更新的威脅資料庫驗證 URL。
  • 裝置掃描 (Device Scan): 提供一鍵式的安全狀態概覽,突顯缺失的權限或被忽略的安全問題等漏洞。
  • 裝置設定檢查 (Device Settings Check): 審計基本保護設定,包含螢幕鎖定和通知處理。
進階版功能:
  • Safari 防釣魚 (Anti-Phishing for Safari): 在惡意網頁載入之前進行攔截並封鎖。
  • 連線安全 (Connection Security): 識別有風險的 Wi-Fi 網路,同時允許您管理自訂的信任連線清單。

為小型企業提供更安全的瀏覽環境

除了上述更新外,ESET Small Business Security 現在還配備了網頁控制 (Web Control)。此管理工具允許企業主過濾網路存取,保護員工免受危險、令人反感或降低生產力的網站影響,並封鎖侵犯智慧財產權的平台。 如需深入了解訂閱層級和功能,請造訪 ESET HOME 和 ESET Small Business Security 的專屬頁面。 *待核准。iOS 應用程式即將推出,具體取決於 Apple App Store 的核准作業。實際可用性可能因地區而異。

關於ESET
ESET成立於1992年,是一家面向企業與個人用戶的全球性的電腦安全軟件提供商,其獲獎產品 — NOD32防病毒軟件系統,能夠針對各種已知或未知病毒、間諜軟件 (spyware)、rootkits和其他惡意軟件為電腦系統提供實時保護。ESET NOD32佔用 系統資源最少,偵測速度最快,可以提供最有效的保護,並且比其他任何防病毒產品獲得了更多的Virus Bulletin 100獎項。ESET連續五年被評為“德勤高科技快速成長500 強”(Deloitte’s Technology Fast 500)公司,擁有廣泛的合作夥伴網絡,包括佳能、戴爾、微軟等國際知名公司,在布拉迪斯拉發(斯洛伐克)、布裏斯托爾(英國 )、布宜諾斯艾利斯(阿根廷)、布拉格(捷克)、聖地亞哥(美國)等地均設有辦事處,代理機構覆蓋全球超過100個國家。

關於Version 2

Version 2 Digital 是立足亞洲的增值代理商及IT開發者。公司在網絡安全、雲端、數據保護、終端設備、基礎設施、系統監控、存儲、網絡管理、商業生產力和通信產品等各個領域代理發展各種 IT 產品。透過公司龐大的網絡、通路、銷售點、分銷商及合作夥伴,Version 2 提供廣被市場讚賞的產品及服務。Version 2 的銷售網絡包括台灣、香港、澳門、中國大陸、新加坡、馬來西亞等各亞太地區,客戶來自各行各業,包括全球 1000 大跨國企業、上市公司、公用事業、醫療、金融、教育機構、政府部門、無數成功的中小企及來自亞洲各城市的消費市場客戶。

NordPass CLI 公告

永遠不離開終端機:隆重介紹 NordPass 命令列介面 (CLI)

頻繁切換工作環境是生產力的殺手。如果您是開發人員、平台工程師或系統管理員,您可能大部分時間都待在命令終端機中。必須打斷專注力,打開獨立的密碼管理員應用程式,尋找憑證、複製,然後再貼回您的工作區,這是一種令人沮喪的干擾。為了解決這個問題,我們很高興推出 NordPass 命令列介面 (CLI)——這是一款專為讓 IT 專業人員保持心流狀態而設計的工具。

什麼是 NordPass CLI?

全新的 CLI 提供直接、基於終端機的 NordPass 密碼庫存取權限。它讓您能直接在目前的工作環境中執行快速命令來管理機密資訊,從而消除了對圖形化桌面應用程式的依賴。

專為 DevOps 專家和開發人員的獨特需求量身打造,CLI 可完全獨立運作。身分驗證過程非常順暢:初始的瀏覽器提示會處理安全的 OAuth 登入,之後您只需直接在終端機輸入主密碼即可解鎖密碼庫。您的工作階段將保持安全活躍狀態,直到因閒置而逾時,或由您手動鎖定為止。

功能集:CLI 能做什麼?

旨在支援大規模 IT 營運和單人技術專案,NordPass CLI 具備強大的功能:

  • 全面項目管理:即時在密碼庫中建立、檢視、修改和刪除憑證。
  • 資料夾組織:建立、列出和編輯個人資料夾。您還可以過濾個人和共用資料夾(共用資料夾支援唯讀模式存取)。
  • 動態機密注入:透過將憑證直接注入執行中的程式,或在運行時利用實際的機密資訊填入配置範本,來簡化您的管道 (pipelines)——所有這些都不會將敏感資料寫入硬碟中。
  • 垃圾桶還原:安全地還原意外刪除的項目或將其永久清除。
  • 進階密碼產生器:即時產生具有自訂長度和字元集的複雜密碼,或產生具有自訂單字數量和分隔符號的安全密碼短語。
  • 多帳戶支援:在單一終端機工作階段中,輕鬆檢視、新增、移除和切換多個 NordPass 帳戶。
  • 自動化就緒輸出:以純文字輸出資料或將其格式化為 JSON,以便無縫整合到您現有的指令碼和自動化工作流程中。
  • 強化安全:享受安全的 OAuth 身份驗證。您的存取權杖 (access tokens) 安全地加密在作業系統的鑰匙圈中,而您的主加密金鑰嚴格保存在記憶體中,絕不會寫入硬碟。

為什麼企業團隊會愛上它

對於依賴自動化管道和終端機驅動工作流程的組織而言,CLI 帶來了革命性的改變。工程團隊可以透過程式化方式將 API 金鑰注入微服務、輪替憑證,以及讀取共用的團隊資料夾,而完全無需接觸圖形使用者介面 (GUI)。對於 IT 管理員來說,安全性和合規性也能完美維持:透過 CLI 執行的每一項動作都會被徹底追蹤,並顯示在中央的 NordPass 活動日誌中。

為什麼個人使用者會愛上它

獨立開發者和進階使用者也同樣受益。無論您是執行本機指令碼、管理伺服器配置,還是只想減少螢幕上的視窗混亂,CLI 都能讓您透過幾次快速的按鍵來產生和注入機密資訊,讓您的個人工作流程保持簡潔且不被打斷。

準備好最佳化您的工作流程了嗎?

NordPass CLI 現已在所有方案中提供——包含企業、個人和免費方案。如果您是尋求簡化憑證管理方式的 IT 專業人員,請立即安裝並體驗它的與眾不同。

關於 NordPass
NordPass 由領先全球網路安全產品市場的 Nord Security 公司開發。網路已成為一個混亂的空間,網路犯罪和資料保護問題損害了安全和信任。因此,我們團隊的全球使命是為世界各地的人們塑造一個更值得信賴、更和平的線上未來。

關於Version 2

Version 2 Digital 是立足亞洲的增值代理商及IT開發者。公司在網絡安全、雲端、數據保護、終端設備、基礎設施、系統監控、存儲、網絡管理、商業生產力和通信產品等各個領域代理發展各種 IT 產品。透過公司龐大的網絡、通路、銷售點、分銷商及合作夥伴,Version 2 提供廣被市場讚賞的產品及服務。Version 2 的銷售網絡包括台灣、香港、澳門、中國大陸、新加坡、馬來西亞等各亞太地區,客戶來自各行各業,包括全球 1000 大跨國企業、上市公司、公用事業、醫療、金融、教育機構、政府部門、無數成功的中小企及來自亞洲各城市的消費市場客戶。