Skip to content

CloudM 雲端遷移:搬完檔案後,別忘了修復文件內部連結

企業在進行由 Microsoft 365 轉換至 Google Workspace、合併兩個雲端租戶(Tenants),或整理企業收購後的 IT 環境時,最容易被低估的環節往往並非「檔案是否成功搬移」,而是「檔案內指向其他文件的連結,會否仍然殘留於舊有環境」。對於香港企業而言,這些細微末節極可能直接影響員工日常查閱合約、報價單、共用資料夾與專案文件的效率,甚至大幅拖長遷移完成後的技術支援與除錯時間。

在 CloudM Migrate 5.2 版本的更新資料中,將連結修復(Link Remediation)列為重點新功能之一。本文將從企業 IT 團隊的實務視角出發,深度拆解此類功能可處理的範圍、部署前的準備工作,以及在正式關閉舊租戶前應如何進行嚴謹的驗收流程。

檔案已成功搬移,但連結未必能自動更新

試想像以下情境:一份 Excel 報價單內包含一個超連結,該連結原本指向舊租戶中的某個共用資料夾;或者,一份內部標準作業程序(SOP)文件連結至另一份 Google 檔案。即便這兩份檔案本身皆已成功搬移至新平台,但其內部連結仍有極大可能指向舊有的儲存位置。一旦舊租戶正式停用,使用者才會驚覺連結失效,屆時 IT 團隊便必須耗費大量心力,逐份文件進行人工追查與手動修正。

問題的複雜度不僅限於普通的超連結。文件內可能還包含純文字網址(Plain Text URLs)、試算表公式、協作註解、簡報備忘稿,甚至是透過 SharePoint 或 OneDrive 分享功能所自動生成的連結。因此,遷移專案的驗收標準絕不應僅停留在「成功搬移了多少檔案」,更須確保使用者開啟文件後,仍能透過內部連結順利存取正確的目的地資料。

CloudM Migrate 的連結修復功能可處理哪些範圍?

根據 CloudM 官方發布的 5.2 版本更新資料指出,Link Remediation 功能會依據遷移過程中所建立的「文件對應資料庫」,主動找出已搬移文件內的內部連結,並將其自動改寫為指向目的地副本的正確位置。官方列明的支援遷移方向涵蓋 Google to Google,以及 Microsoft 365 to Google;然而,在實際專案執行前,IT 團隊仍應優先核對來源端、目的地端及文件格式是否確實隸屬於官方的支援範圍內。

官方資料顯示,其處理範圍涵蓋了 Google Docs、Sheets、Slides,以及保留原始格式的 Word、Excel 與 PowerPoint 檔案。可修復的連結類型不僅包含標準超連結,亦支援純文字網址、部分試算表公式、註解內容,以及簡報內的備忘稿與特定版面元素;同時,針對 SharePoint 及 OneDrive 的分享連結,官方亦有列明具體的處理對策。關鍵在於:企業切勿單憑「連結修復」的功能名稱,便天真地假設所有系統平台與所有連結類型皆能被自動完美修正,強烈建議必須使用企業內部真實的檔案樣本進行概念驗證(PoC)。

另一個必須特別留意的重點:連結修復是一項獨立執行的項目類型。標準的操作實務為:先完整執行第一輪的文件搬移作業,隨後再以同一批次,執行一次「僅包含 Link Remediation」的第二輪處理程序;此修復程序不可與其他遷移項目類型合併於同一佇列中同時執行。處理完成後,系統報表將詳細列出已掃描、成功對應、需替換及已替換的連結數量,並提供文件對應的 CSV 檔案,以利 IT 團隊進行後續的抽查與核對。

香港 IT 團隊部署前的五項必要準備

1.優先盤點高風險文件:篩選出關鍵合約、財務報表、客戶交付文件、跨部門共用表單及高階管理層簡報,並詳細列出其所依賴的共用資料夾及跨文件連結架構。
2.執行來源環境全面掃描:確認整體的遷移範圍、資料總量、權限架構及主要系統依賴,避免在正式切換(Cutover)前夕才驚覺有海量舊連結亟待處理。
3.採用具代表性的樣本進行試跑:測試樣本不應僅局限於簡單的 Word 文件;必須涵蓋包含複雜公式與註解的大型試算表、多媒體簡報,以及具備不同分享權限設定的文件。
4.妥善預留第二輪修復時間:應將 Link Remediation 視為遷移計畫中一個正式且獨立的步驟,並指派專責人員審閱修復報告與 CSV 檔,切忌假設第一輪搬檔完成即代表任務告捷。
5.暫緩停用舊租戶:應先安排各業務單位的核心代表,針對關鍵工作流程進行抽查,確認連結導向、權限設定與使用者操作皆正常無誤後,再依據企業內部的變更管理程序,決定來源環境的最終退役時間。
 

將系統升級與權限設定納入事前規劃

CloudM 的更新說明特別提醒,在啟用 Link Remediation 功能前,管理員必須為系統服務帳戶(Service Accounts)加入指定的授權範圍(Scopes),並於 Google Cloud 專案中提前啟用相關的 API。在版本升級方面,官方明訂系統必須先處於 4.7.6 或更新版本,並強烈建議在執行升級前,務必使用安裝程式內建的資料庫備份功能。這些技術前置作業必須在正式排定遷移日程前全數確認完畢,絕不應拖延至遷移當日才倉促處理。

此外,請務必將實際支援的遷移路徑、API 權限需求、資料處理機制及錯誤復原程序,詳盡寫入正式的變更計畫(Change Plan)中。若企業環境涉及多個來源平台、特殊的專屬文件格式或複雜的跨部門權限架構,應優先向軟體供應商進行技術確認,切勿將某一條順利通過測試的簡單路徑,直接套用至所有複雜的工作負載上。

如何精確判定遷移已真正完成?

IT 團隊可透過以下三個核心問題作為最終的驗收基準:

  • 第一,關鍵文件的內部連結是否已全數指向新環境,而非殘留於舊租戶?
  • 第二,相關使用者是否仍維持正確的存取權限,不會因執行連結修復而導致權限意外擴張或非預期縮減?
  • 第三,IT 團隊是否已妥善歸檔修復報告、抽查紀錄與例外清單,以備日後稽核或追查之需?

對於香港企業而言,雲端遷移絕不應僅被視為一次性的資料搬運工程,其最終目標是確保員工能在新環境中無縫接軌,順暢地完成日常工作。將連結修復、權限嚴格驗收及來源環境退役計畫整合至整體規劃中,通常會比事後依賴 IT 人員逐張處理求救工單來得更加穩健且具備成本效益。

關於 CloudM

CloudM是專為Microsoft 365及Google Workspace設計的管理平台。它能簡化IT管理,核心功能包括:將資料順暢遷移上雲、自動化處理員工入職與離職流程,以及安全地備份和封存數據。其目標是為企業節省時間、降低錯誤,並高效運用雲端資源。

關於Version 2

Version 2 Digital 是立足亞洲的增值代理商及IT開發者。公司在網絡安全、雲端、數據保護、終端設備、基礎設施、系統監控、存儲、網絡管理、商業生產力和通信產品等各個領域代理發展各種 IT 產品。透過公司龐大的網絡、通路、銷售點、分銷商及合作夥伴,Version 2 提供廣被市場讚賞的產品及服務。Version 2 的銷售網絡包括台灣、香港、澳門、中國大陸、新加坡、馬來西亞等各亞太地區,客戶來自各行各業,包括全球 1000 大跨國企業、上市公司、公用事業、醫療、金融、教育機構、政府部門、無數成功的中小企及來自亞洲各城市的消費市場客戶。
SealPath:AI 與外包協作日益頻繁,企業如何將文件控制權延伸至網路邊界之外?

SealPath 2026 State of Data Protection 報告封面


隨著企業在日常營運中越來越依賴雲端協作平台、外包專業服務以及生成式 AI,敏感資料脫離公司內部網路防線的頻率亦隨之劇增。在現今無邊界(Perimeter-less)的工作模式下,企業真正應該深思的問題,已不再僅是「誰具備系統登入權限」,而是「當機密文件分享出去後,企業是否仍能嚴格限制其用途、動態調整權限、追蹤存取軌跡,甚至在必要時一鍵撤銷存取權?」

SealPath 發布的《2026 年資料保護現況(State of Data Protection)》研究報告,精準地點出了企業在資安管理上的一大落差:即使內部制定了嚴格的存取政策,並不代表文件在離開原始儲存環境後,仍能受到有效監控與保護。此研究揭示了一個核心盲點:許多企業具備管理帳戶登入或分享連結的能力,卻無力對已遭下載、轉寄或複製至本機端的文件實施持續性管控。

落實了權限管理,文件本身卻仍可能陷入失控狀態

在該項研究中,高達 85% 的受訪者表示組織內已採用「最小權限原則(Principle of Least Privilege)」,且有 69% 表示具備撤銷存取權的能力;然而,令人擔憂的是,僅有 36% 能夠在文件發送後修改其權限,只有 21% 表示擁有持續性的文件保護機制,更僅有寥寥 14% 能清楚掌握資料副本散落於何處。

對於專業服務、金融、物流、工程與零售等高度仰賴外部協作的產業而言,敏感文件(如財務報表、設計圖稿、客戶名單)往往需經由電子郵件傳送給客戶、供應商、會計師或外部顧問。一旦對方完成階段性工作,其存取需求理應隨之終止。若企業僅依賴最初設定的靜態分享權限,IT 部門將無法即時察覺該文件是否仍被不當存取,亦無從得知是否衍生出不再具備業務必要性的未受控副本。

單憑 AI 使用政策,無法構築堅實的技術防線

同一份研究數據顯示,48% 的受訪者坦承曾將敏感資訊輸入至 AI 工具中,另有 20% 懷疑公司內部曾發生過類似情況。儘管 78% 表示公司已制定明確的 AI 使用政策,但卻僅有 26% 實際採取了技術手段來阻斷資料被上傳至相關平台。這些數據並非暗示所有的 AI 使用行為皆屬違規,而是向企業發出強烈警訊:單靠員工守則、教育訓練或張貼「請勿上傳機密資料」的宣導告示,實不足以抗衡員工在日常工作壓力下尋求便捷工具的行為慣性。

更具實務效益的做法是:企業應明確界定哪些資料屬於絕對不可外流的最高機密、哪些情況下允許經主管審批後使用,隨後將這些政策具體轉化為資料分類標籤,並落實於端點防護或 SaaS 應用場景的技術控制中。同時,企業應設計清晰的「例外處理流程」,讓員工在面臨真實業務需求時知曉如何循正規管道提出申請,而非迫使他們在私下尋求未經授權的替代方案(Shadow IT)。

第三方協作的防護重點在於「分享之後」的持續管控

研究進一步指出,72% 的受訪者至少偶爾會向第三方夥伴分享敏感資訊;但其中僅有 46% 表示有能力撤銷已分享資料的存取權,且僅有 32% 能有效稽核第三方的存取活動。當外部合作夥伴因專案需求必須接觸設計圖、商業合約、報價單、客戶紀錄或人事檔案時,企業必須追問的不僅是「檔案傳輸時是否已加密」,更應聚焦於「檔案分享出境後,控制權是否仍牢牢掌握在自己手中」。

企業在採購或升級資料保護解決方案時,應特別檢視以下關鍵能力:能否依據特定人員或群組進行精細授權?能否嚴格限制閱讀、編輯、列印或複製等操作權限?能否設定檔案的有效到期日、即時動態修改權限,以及完整檢視曾存取該文件的歷史紀錄?此外,對於不同文件格式與業務工作流程的支援程度,亦應透過真實樣本進行嚴謹的驗證測試。

SealPath 如何融入企業的資料保護架構?

SealPath 將自身定位為「以資料為中心(Data-Centric)」的文件保護解決方案,其官方資料強調具備加密、精細權限控制與持續追蹤能力,並可依據企業的部署策略,選擇 Enterprise SaaS 或 On-Premise(本地部署)模式。此外,SealPath 亦提供與企業現有系統(如資料分類工具、DLP、Active Directory/LDAP 及 SIEM)的整合方案。實際的支援功能與整合深度將取決於產品版本、部署架構及企業現有環境,採購單位應在評估階段要求供應商逐項釐清並確認。

一個極具實務價值的整合思路是:將「資料分類標籤」與「保護政策」自動連動。當文件被系統或使用者標記為「機密(Confidential)」時,系統即依據預設規則自動套用 SealPath 的保護機制,藉此大幅降低完全仰賴使用者手動加密所帶來的人為疏失風險。資料外洩防護(DLP)系統可協助偵測敏感資料的存放位置及意圖流出的方向;而持續性的文件保護(如 SealPath)則完美補足了文件離開企業網路邊界後的存取控制。兩者相輔相成,但企業切忌將任何單一產品視為能解決所有資料外洩情境的萬靈丹。

採購前的六項實戰檢核清單

1.文件發送後的權限動態調整:要求供應商使用一份真實的測試文件,實際示範如何在檔案已發送給外部使用者後,即時撤銷或收窄其存取權限。
2.存取軌跡的完整稽核:確認管理員如何直觀地查看存取使用者、時間戳記與相關操作活動,並了解稽核紀錄的保存期限與匯出機制。
3.分類政策的自動化套用:測試現有的資料分類標籤是否能與保護政策無縫對應,確保機密文件能自動獲得保護,避免單純依賴員工的手動操作。
4.第三方協作流程的真實驗證:使用客戶、供應商及外包團隊在日常溝通中最常使用的 Office 文件、PDF 或其他特殊格式,驗證實際的操作體驗與相容性。
5.部署架構與資料落地的合規性評估:釐清 SaaS 或本地部署模式下的資料處理流程、管理存取權限及營運責任歸屬,並交由法務、風險管理及 IT 部門進行聯合審查。
6.與現有資安生態系(DLP、AD、SIEM)的協同運作:明確列出哪些事件必須觸發告警、哪些類型的資料必須強制自動保護,以及當系統發生誤判時的例外申請處理流程。
 

總結:從「把關邊界入口」進化為「掌握文件本身」

SealPath 於 2026 年發布的這份研究報告,對企業最具價值的啟示,並非拘泥於特定數據的百分比,而是揭示了資安防禦上的「控制落差」:系統登入驗證與分享權限的設定固然重要,但一旦敏感文件跨越了原始系統的邊界,企業仍迫切需要一套機制,對其進行持續性的保護、稽核與動態存取權限調整。

作為起點,企業可先從最高風險的機密文件及最頻繁的外部協作場景著手,全面盤點現有的 DLP、資料分類、雲端分享設定與文件加密控制機制,再運用真實的業務流程進行小規模的概念驗證(PoC)。透過實戰證明控制措施能夠順利落地執行,隨後再逐步擴大部署範圍,這種循序漸進的策略,將遠比僅憑產品規格比較或單靠一紙資安政策宣告,來得更加踏實與穩健。

※ 研究方法註記:SealPath 於 2026 年 7 月至 8 月期間,針對 1,052 名 CISO、資訊安全及科技專業人士進行資料收集。此為一項探索性調查,並非對全球或特定地區所有企業具備統計代表性之普查。因此,文中所引述之數據適宜作為風險評估與討論之參考基準,不應直接視為香港市場的絕對比例。

關於 SealPath

SealPath 是歐洲在數據中心安全和企業數字版權管理方面的領導者,與來自 25 個以上國家的主要企業合作。十多年來,SealPath 幫助製造業、石油和天然氣、零售、金融、醫療和公共管理等不同行業的組織保護其數據。SealPath 的客戶包括《財富》500 強和 Eurostoxx 50 指數中的許多機構。SealPath 的解決方案可以有效防止成本高昂的錯誤,降低數據洩漏的風險,確保機密信息的安全,並保護數據資產。

關於Version 2

Version 2 Digital 是立足亞洲的增值代理商及IT開發者。公司在網絡安全、雲端、數據保護、終端設備、基礎設施、系統監控、存儲、網絡管理、商業生產力和通信產品等各個領域代理發展各種 IT 產品。透過公司龐大的網絡、通路、銷售點、分銷商及合作夥伴,Version 2 提供廣被市場讚賞的產品及服務。Version 2 的銷售網絡包括台灣、香港、澳門、中國大陸、新加坡、馬來西亞等各亞太地區,客戶來自各行各業,包括全球 1000 大跨國企業、上市公司、公用事業、醫療、金融、教育機構、政府部門、無數成功的中小企及來自亞洲各城市的消費市場客戶。

強化營運韌性:BullWall 助企業構築勒索軟件的最後防線

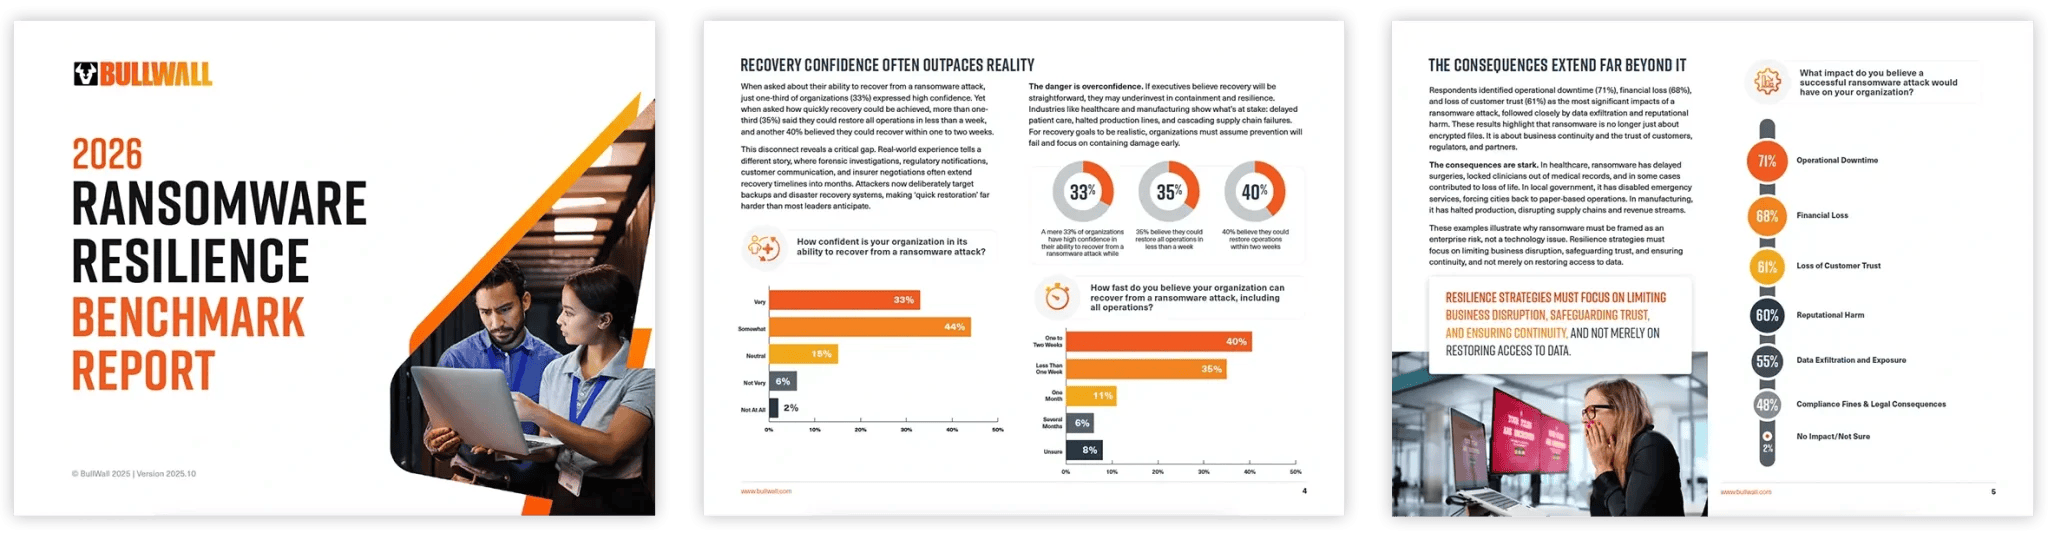
BullWall 2026 勒索軟件韌性報告橫幅

在當今複雜的網路威脅環境下,勒索軟體對企業的威脅早已超越單純的「檔案加密」層次。一旦企業的檔案伺服器、共用資料夾、虛擬化環境或備份系統遭受波及,其破壞力將迅速蔓延至日常營運、客戶服務、供應鏈及合規作業。即使企業已部署新世代防火牆、端點偵測與回應(EDR)及完善的備份方案,亦無法保證能完全抵禦日益刁鑽的攻擊手法。

BullWall 發布的《2026 年勒索軟體韌性基準報告》向企業發出警示:在建構防禦工具之餘,必須直面一個更為嚴峻的現實課題——若攻擊者成功突破周邊防線,資安團隊能否及時限縮損害、確認環境安全,並具備十足把握迅速恢復服務?對於資源相對有限的中小型企業而言,此議題更需及早進行戰略佈局。

備份並非營運韌性的唯一保證

備份固然是災難復原(Disaster Recovery, DR)策略的基石,但其本身無法主動攔截正在進行中的惡意加密行為。現代攻擊者往往先竊取高權限帳戶憑證,再透過遠端存取或已入侵之系統進行橫向移動(Lateral Movement),最終對檔案伺服器與備份環境發動集中攻擊。即便資料最終得以還原,企業仍須耗費鉅額成本進行事故鑑識、阻斷入侵途徑、驗證備份完整性、重設存取權限,並向利害關係人及監管機構進行通報。

該基準報告進一步指出,在受訪機構中,高達 27% 坦言過去兩年內曾遭遇至少一次勒索軟體攻擊;而在受害機構中,更有 20% 面臨雙重甚至三重勒索的困境。營運中斷、鉅額財務損失及客戶信任度重挫,成為企業最為忌憚的後果。這些數據無疑向企業傳遞了一個明確的訊息:單憑「採購資安工具」或「定期執行備份」,已不足以應對當前險峻的威脅態勢。

防禦思維升級:從「被動預防」邁向「即時遏制」

傳統資安架構側重於攻擊發生前的攔截,例如降低社交工程風險、修補系統漏洞、落實多重身分驗證(MFA)及監控端點異常行為。然而,當進階持續性威脅(APT)成功繞過防線後,企業更迫切需要一套敏捷的應變機制,以迅速識別進行中的惡意加密活動、精準隔離受感染範圍,並為後續調查提供支援。

BullWall 將「勒索軟體遏制(Ransomware Containment)」定位為現有資安架構的關鍵補強。其解決方案的核心在於即時偵測攻擊中的異常行為,並自動隔離受感染的數據存取,從根本上阻斷災情擴散。企業在進行技術評估時,應深入檢視方案對現有作業系統、檔案服務協議、虛擬化平台的支援度,以及其偵測邏輯、隔離機制與管理工作流程;切勿僅憑供應商宣稱的「自動化」或「即時性」,便預設其能完美契合所有 IT 環境。

IT 團隊的實務部署指南

1 釐清關鍵資料脈絡與存取路徑

精確盤點財務系統、客戶資料庫、共用檔案、ERP 系統、虛擬主機及備份存放區,並嚴格審查具備管理權限之帳戶及系統間的互連拓撲。諸多重大資安事故的惡化,往往源於權限配置過度寬鬆、服務帳戶(Service Accounts)缺乏定期稽核,或關鍵伺服器未納入統一的監控盲區。

2 驗證實際復原時間(RTO),拒絕紙上談兵

定期實施資料還原演練,精確測量實際所需的復原時間目標(RTO),並嚴格檢驗備份系統是否具備獨立存取權限、不可變更(Immutable)副本或離線儲存架構。演練必須納入「網域管理員權限遭挾持」等極端情境,以避免對災難發生時的復原能力產生錯誤的高估。

3 制定警報觸發後的標準作業程序(SOP)

當系統偵測到大規模檔案篡改或其他可疑行為時,必須明確界定由誰負責查證、執行隔離、通報高階管理層、聯繫第三方服務供應商,以及最終授權服務重啟。事前確立權責劃分、通報矩陣與升級(Escalation)機制,將能極大化減少危機應變期間的混亂與延誤。

4 打造無縫整合的資安應變生態系

防火牆、EDR、身分與存取管理(IAM)、備份系統、日誌分析平台(SIEM)及遏制解決方案應形成協同運作的聯禦體系。在採購評估階段,強烈建議要求供應商展示真實情境下的運作流程:警報的生成機制、自動化的防禦處置、誤報(False Positives)的排除方式、事件日誌的匯出,以及如何與企業現有的資安營運中心(SOC)或 IT 服務台對接。

解決方案採購前的關鍵評估準則

  • 方案的監控範圍是否涵蓋所有關鍵伺服器、檔案共用協議及虛擬化環境?是否存在已知的架構限制?
  • 偵測到異常加密活動後,系統將自動執行哪些阻斷措施?哪些高風險操作仍需管理員手動授權?
  • 解決方案能否與企業現有的 EDR、SIEM、備份系統及事件管理工作流程實現 API 層級的無縫整合?
  • 供應商能否提供概念驗證(PoC),以實測其偵測延遲、誤報率及對常態工作負載的效能衝擊?
  • 軟體授權與計費模式為何(如:按伺服器數量、儲存容量或節點計費)?技術支援與事故應變(IR)服務的涵蓋範疇為何?


總結:從「被動祈禱」轉型為「主動掌控」

面對無孔不入的勒索軟體威脅,企業無須全面推翻現有的資安基礎架構,但必須審慎檢視架構中是否具備「防線遭突破後」的應對韌性。備份機制的價值在於確保資料可恢復性,端點及網路防禦旨在降低遭入侵的機率;而敏捷的遏制技術與嚴謹的應變流程,則是縮小事故損害範圍、最小化停機時間的關鍵所在。在評估 BullWall 或同類解決方案時,企業應以自身的系統架構特性、復原目標及實測數據作為最終決策依據。唯有如此,方能將網路安全投資轉化為守護企業永續營運的真正韌性。

關於 BullWall
BullWall 是一家專注於保護數據和關鍵 IT 基礎設施免受勒索軟件攻擊的網絡安全解決方案供應商,能夠在幾秒鐘內遏制已知和零日勒索軟件的變種,防止數據加密和外洩,是公司企業對抗勒索軟件的最後一道防線。

關於Version 2

Version 2 Digital 是立足亞洲的增值代理商及IT開發者。公司在網絡安全、雲端、數據保護、終端設備、基礎設施、系統監控、存儲、網絡管理、商業生產力和通信產品等各個領域代理發展各種 IT 產品。透過公司龐大的網絡、通路、銷售點、分銷商及合作夥伴,Version 2 提供廣被市場讚賞的產品及服務。Version 2 的銷售網絡包括台灣、香港、澳門、中國大陸、新加坡、馬來西亞等各亞太地區,客戶來自各行各業,包括全球 1000 大跨國企業、上市公司、公用事業、醫療、金融、教育機構、政府部門、無數成功的中小企及來自亞洲各城市的消費市場客戶。
Scalefusion 漏洞管理:超越傳統掃描,落實修補程序

Scalefusion Veltar 端點漏洞管理橫幅
Scalefusion Veltar 端點漏洞管理

Scalefusion:漏洞管理不應止於掃描,香港 IT 團隊更需落實修補程序

對於香港的 IT 團隊而言,漏洞管理中最具挑戰性的環節,往往不在於無法發現漏洞,而在於發現後如何排定優先次序、安排修補,以及確認裝置是否已確實完成更新。企業環境中可能同時存在 Windows 電腦、Mac、遠端員工裝置、分公司設備與各種第三方應用程式;若每一個環節均依賴人手逐一跟進,漏洞清單很快便會淪為另一份無暇處理的試算表。

Scalefusion 於 2026 年 10 月發布了 Veltar 漏洞管理功能,其發展方向是將漏洞偵測、風險排序及修復流程相互串聯,並配合 Scalefusion UEM 的端點管理與修補管理能力。對於企業採購者而言,重點不僅在於新增了單一功能,更在於漏洞數據能否協助 IT 團隊更迅速地決策:「優先處理哪些項目、由誰負責執行,以及何時完成」。

為何漏洞清單不等於風險已受控?

漏洞掃描能列出已知弱點,但冗長的清單未必能反映真實的業務風險。某個漏洞若出現於面向互聯網、存有敏感資料或被大量員工使用的裝置上,其處理優先級別理應高於僅存在於隔離測試環境中的漏洞。反之,單純依賴嚴重程度分數進行排序,亦不足以決定修補次序,因為企業還必須綜合考量裝置用途、被利用的可能性、修補程式的相容性以及系統停機時間。

一套行之有效的漏洞管理流程,應至少能解答以下四個問題:

  • 目前存在哪些漏洞?
  • 哪些漏洞對企業最為關鍵?
  • 可透過何種方式修復或降低風險?
  • 完成後是否有證據證實修補已徹底落實?

若上述答案散落於不同的掃描工具、試算表、遠端管理平台與電子郵件之中,IT 人員便需耗費大量時間進行繁瑣的資料比對。

串聯偵測、排序與修補流程

Scalefusion 此次公布的 Veltar 漏洞管理方案,著眼於將漏洞識別、風險優先排序、修復行動與 UEM 的修補管理工作緊密結合。此類整合方式的實際價值,在於減少從發現問題到執行修補之間的交接步驟,並讓 IT 與資安團隊能更輕易地掌握處理進度。

官方資料顯示,相關功能涵蓋 Windows 及 macOS 作業系統;惟在採購前,企業仍應詳細確認現時版本所支援的作業系統版本、應用程式範圍、偵測頻率及可用的修復動作。

注意事項:漏洞管理並不會自動使每個系統變得安全。修補過程可能會受到舊版業務軟件、特殊驅動程式、營運時段或供應商相容性的限制。因此,企業需要制定清晰的例外管理程序:若某項更新暫時無法部署,應記錄具體原因、風險負責人、補償控制措施(Compensating Controls)及下次檢討日期,而非任由漏洞一直停留在清單中。

香港企業實施時的四項實用建議

1 首先建立完整的裝置清單

漏洞管理的前提是清楚了解自身的管理範疇。企業應先整理公司電腦、管理員工作站、遠端裝置、分公司設備和重要伺服器的資產清單,並確認其最後連線時間、作業系統版本、負責部門及業務用途。對於長期離線或尚未納入管理的裝置,應制定獨立的跟進方案。

2 依據業務影響程度排定優先次序

除了漏洞的嚴重程度外,亦需評估裝置是否保存了客戶資料、是否可從互聯網存取、是否具備管理員權限,以及受影響系統停機將造成何種業務後果。建議可先訂立簡單的分級制度(例如:關鍵、高、中、低),再為每個級別設定修補的目標時間。目標時間必須配合公司實際的人力資源與變更管理(Change Management)制度,並定期進行檢討。

3 將修補安排融入日常 IT 流程

切勿等到月底才集中處理所有更新。針對高風險項目應建立短週期的檢視機制;一般更新則應安排測試、分批部署及回復方案。對於門市、物流或輪班工作環境,必須預先確認更新時間會否影響銷售點系統(POS)、掃描器、共用電腦或其他關鍵的營運操作。

4 透過報告追蹤成效,而非僅關注掃描次數

管理層真正需要掌握的,是有多少項高風險漏洞尚未解決、平均修補時間(MTTR)是否有縮短、逾期的例外情況有多少,以及同一漏洞會否反覆出現於同一批裝置上。相比起單純報告「掃描了多少部電腦」,這些指標更能真實反映企業的風險是否正在下降。

採購 Scalefusion 或同類方案前的評估清單

  • 漏洞數據涵蓋哪些作業系統、第三方應用程式及其版本?
  • 風險排序是基於什麼準則?管理員能否根據實際業務情境手動調整優先次序?
  • 修補流程能否直接從管理平台啟動?是否提供測試、分批部署、排程及復原(Rollback)選項?
  • 能否匯出合規報告,以供內部審計、管理層匯報或填寫客戶安全問卷之用?
  • 現有的 UEM 授權是否已涵蓋相關功能,還是需要額外購買模組或授權?
  • 供應商能否示範真實環境下的 Windows 和 macOS 工作流程,而非僅僅展示儀表板的螢幕截圖?


漏洞管理的成功指標:減少未處理的風險

對於香港企業而言,漏洞管理應被視為一項持續運作的流程,而非僅是每季執行一次的掃描任務。當偵測、優先排序、修補和驗證能夠形成一個閉環(Closed Loop)時,IT 團隊方能更輕易地將有限的人力資源集中於最關鍵的問題上。Scalefusion Veltar 的新功能確實值得納入評估清單,但最終的決策應以功能覆蓋範圍、現有環境的相容性、授權成本及實際的修補成效作為判斷基準,並透過概念驗證(Proof of Concept, PoC)確保其符合公司的日常營運需求。

關於 Scalefusion
Scalefusion 是領先的統一端點管理解決方案,可幫助企業安全管理各類裝置,包括智能手機、平 板電腦、手提電腦、堅固型設備、POS 機、數位標牌,以及應用和內容。Scalefusion 支援 Android、iOS、macOS、Windows 和 Linux 裝置的管理,並透過遙距故障排除功能,實現高效 的設備管理流程。全球超過 8000 家企業依賴 Scalefusion 釋放業務潛力,廣泛應用於運輸與物流 、零售、教育、醫療保健、製造、建築與房地產、酒店業、軟件與電信、金融服務等行業。

關於 Version 2 Digital
Version 2 Digital 是立足亞洲的增值代理商及IT開發者。公司在網絡安全、雲端、數據保護、終端設備、基礎設施、系統監控、存儲、網絡管理、商業生產力和通信產品等各個領域代理發展各種 IT 產品。透過公司龐大的網絡、通路、銷售點、分銷商及合作夥伴,Version 2 提供廣被市場讚賞的產品及服務。Version 2 的銷售網絡包括台灣、香港、澳門、中國大陸、新加坡、馬來西亞等各亞太地區,客戶來自各行各業,包括全球 1000 大跨國企業、上市公司、公用事業、醫療、金融、教育機構、政府部門、無數成功的中小企及來自亞洲各城市的消費市場客戶。

Nord Security 推出 NordStellar 全新的企業威脅管理平台

領先的網絡安全公司 Nord Security 宣佈推出 NordStellar,是一款全新的威脅暴露管理平台(Threat Exposure Management Platform)。

由市場領先的 VPN 解決方案 NordVPN 的開發團隊設計,這款企業級網絡威脅暴露管理平台可幫助企業檢測並應對網絡威脅、保護數據存取、保障帳戶安全、防範詐騙,並降低勒索軟件攻擊的風險。

NordStellar 產品負責人 Vakaris Noreika 表示:「企業通常在數據外洩後才發現問題。此外,監控外部網絡威脅需要投入大量時間和人力資源。NordStellar 讓企業能縮短數據外洩的檢測時間,利用自動化監控節省資源,並降低企業面臨的風險。」

企業遭受網絡攻擊的威脅日益加劇

針對企業的網絡攻擊數量正以驚人的速度增長。根據最新統計,勒索軟件攻擊激增,目前已佔所有資料洩露事件的近四分之一。2023 年,針對身份的攻擊次數增長了 71%。此外,網絡犯罪分子如今經常濫用有效帳戶,這類事件已佔所有事故的 30%。

Noreika 強調,黑客如今不需要尋找複雜的方法來入侵系統,他們只需搜索可能已經在暗網上流通的憑證即可。這種風險正是 NordStellar 能有效緩解的。

NordStellar 如何為企業提供效益

NordStellar 為員工、品牌和企業安全提供全面的保護與暗網監控。它通過降低勒索軟件風險、防止帳戶被盜用、識別惡意軟件暴露、檢測受損憑證以及保護員工免受身份盜竊的威脅,提升企業抵禦網絡攻擊的能力。

「這一新平台使安全團隊能夠在網絡威脅針對企業前採取行動。這種多層次的方法可以迅速識別和減輕內部及外部威脅,從而增強企業的整體網絡安全水平。」Noreika 表示。


關於 NordStellar

NordStellar 是一款威脅暴露管理平台,讓企業能在威脅升級前檢測並應對網絡威脅。作為平台和API 提供,NordStellar可洞察威脅行為者的活動及其對受損數據的處置方式。NordStellar 由Nord Security 設計,該公司以其全球知名的數碼私隱工具 NordVPN 而聞名。

關於Version 2

Version 2 Digital 是立足亞洲的增值代理商及IT開發者。公司在網絡安全、雲端、數據保護、終端設備、基礎設施、系統監控、存儲、網絡管理、商業生產力和通信產品等各個領域代理發展各種 IT 產品。透過公司龐大的網絡、通路、銷售點、分銷商及合作夥伴,Version 2 提供廣被市場讚賞的產品及服務。Version 2 的銷售網絡包括台灣、香港、澳門、中國大陸、新加坡、馬來西亞等各亞太地區,客戶來自各行各業,包括全球 1000 大跨國企業、上市公司、公用事業、醫療、金融、教育機構、政府部門、無數成功的中小企及來自亞洲各城市的消費市場客戶。