



對香港企業嚟講,勒索軟件已經唔只係「檔案被加密」咁簡單。一旦檔案伺服器、共享資料夾、虛擬化環境或者備份系統受影響,影響可以即時擴大到日常營運、客戶服務、供應鏈同合規工作。即使公司已經部署防火牆、端點偵測與回應(EDR)同備份方案,都唔代表可以完全避免攻擊成功。
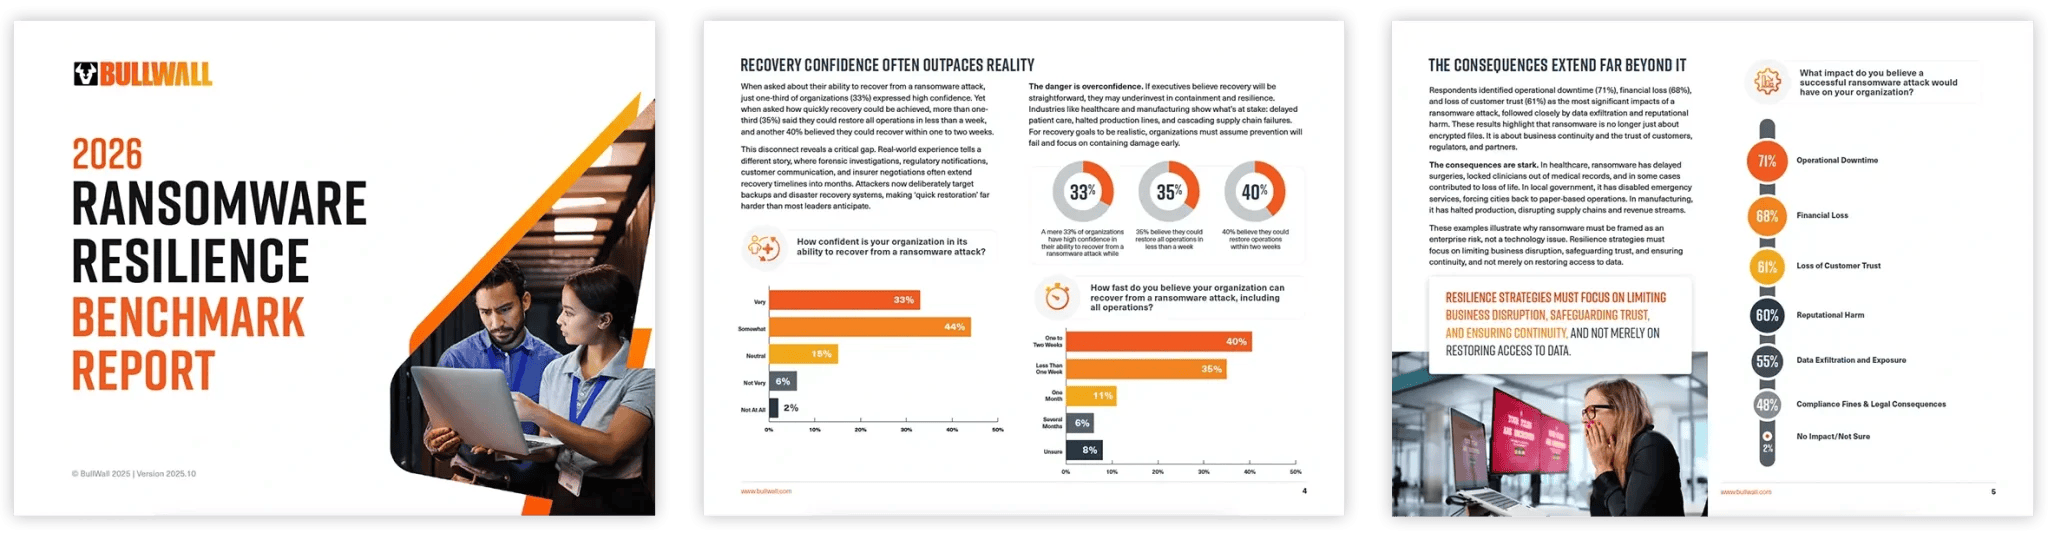
BullWall 的 2026 年勒索軟件韌性基準報告提醒企業:防禦工具做得好,仍然要問一個更實際嘅問題——如果攻擊者真係入到嚟,團隊可唔可以及時限制損害、確認環境安全,再有把握地恢復服務?對資源有限嘅香港中小企,呢個問題尤其值得提早處理。
點解有備份,仍然未必代表有韌性?
備份係復原策略的重要一環,但備份本身唔會自動阻止正在發生嘅加密活動。攻擊者可能先取得帳戶憑證,再透過遠端存取或被入侵的系統橫向移動,最後集中攻擊檔案伺服器及備份環境。即使資料可以還原,企業仍然要處理事故調查、清除入侵途徑、驗證備份完整性、重設帳戶權限,以及向客戶和管理層交代等工作。
BullWall 公開的 2026 年報告指出,受訪機構之中,有 27% 表示過去兩年曾至少遇到一次勒索軟件攻擊;曾受攻擊的機構中,20% 遭遇雙重或三重勒索。報告亦指出,停運、財務損失及客戶信任流失都係企業關注的主要後果。呢啲數字唔代表每間香港公司都會遇到相同風險,但清楚說明只靠「有買安全工具」或者「有做備份」並不足夠。
由預防走到即時遏制
傳統防禦主要希望喺攻擊開始前攔截威脅,例如減少釣魚風險、修補漏洞、使用多重驗證,以及監察端點異常。呢啲措施仍然非常重要;問題係,當攻擊者避過部分防線之後,企業仲需要一套可以快速識別正在發生的惡意加密行為、限制影響範圍並支援後續調查的應變流程。
BullWall 將勒索軟件遏制定位為現有防禦架構以外的一層補強。其相關方案重點係偵測攻擊進行中的行為,並協助隔離或限制受影響的資料環境,減少攻擊擴散的機會。企業評估時應確認實際支援的作業系統、檔案服務、虛擬化平台、偵測條件、隔離方式及管理流程,唔好單憑「自動化」或「即時」等字眼就假設所有環境都會有相同效果。
香港 IT 團隊可以點樣開始?
1. 先畫出關鍵資料路徑
列出財務系統、客戶資料、共享檔案、ERP、虛擬機及備份所在位置,再確認邊啲帳戶有管理權限、邊啲系統可以互相連接。唔少事故之所以擴大,係因為權限過闊、服務帳戶長期未檢視,或者關鍵伺服器未納入同一套監察流程。
2. 測試復原時間,而唔係只看備份成功紀錄
定期進行還原演練,量度實際恢復時間,並檢查備份是否有獨立權限、不可變更副本或離線副本。演練要包括「管理員帳戶已被入侵」等情境,否則可能高估事故期間可用的復原能力。
3. 定義觸發後的行動
當系統出現大量檔案改寫或其他可疑活動時,邊個負責確認、隔離、通知管理層、聯絡服務供應商,以及批准恢復?事前定好責任人、聯絡方式同升級流程,可以減少危機期間的混亂。
4. 將安全工具放入同一個應變計劃
防火牆、EDR、身份管理、備份、日誌平台及遏制方案應該互相配合,而唔係各自運作。採購時可要求供應商示範真實工作流程:警報點樣產生、邊啲操作會自動執行、誤報點處理、事件紀錄點匯出,以及點樣同現有 SOC 或 IT 服務台交接。
採購前要問的問題
- 方案會監察哪些伺服器、檔案分享及虛擬化環境?有冇不支援的系統或限制?
- 偵測到可疑加密後,系統會自動做甚麼?哪些操作需要管理員批准?
- 會否與現有 EDR、SIEM、備份及事件管理流程整合?
- 可否提供測試環境或概念驗證,量度偵測時間、誤報及對正常工作負載的影響?
- 授權如何計算?是否按伺服器、容量、站點或其他方式收費?支援和事故應變服務涵蓋甚麼?
重點:由「希望唔會中招」變成「出事都控制到」
香港企業唔需要因為勒索軟件風險而推倒現有安全架構,但值得檢查架構有冇處理「預防失敗之後」的能力。備份幫助恢復資料,端點及網絡防禦幫助降低入侵機會,而快速遏制和清晰的應變流程,則有助縮細事故範圍、減少停機時間。評估 BullWall 或同類方案時,應以自家系統、復原目標和實測結果作決定,先至可以將網絡安全投資轉化成真正的營運韌性。